نقشها و مجوزها
میز کار =» بخش نقشها =» مجوزها
در این بخش، شما میتوانید نقشهای مختلفی با سطوح دسترسی متفاوت ایجاد و مدیریت کنید تا هر فرد در میزکار، فقط به بخشهای مورد نیاز خود دسترسی داشته باشد. بهطور کلی، دو نقش اصلی و پایه در هر میزکار وجود دارد: ادمین و نقش مهمان.
افزودن نقش جدید
برای ایجاد یک نقش جدید، روی دکمه «افزودن نقش» کلیک کنید. در صفحهای که باز میشود، تنظیمات زیر را انجام دهید:
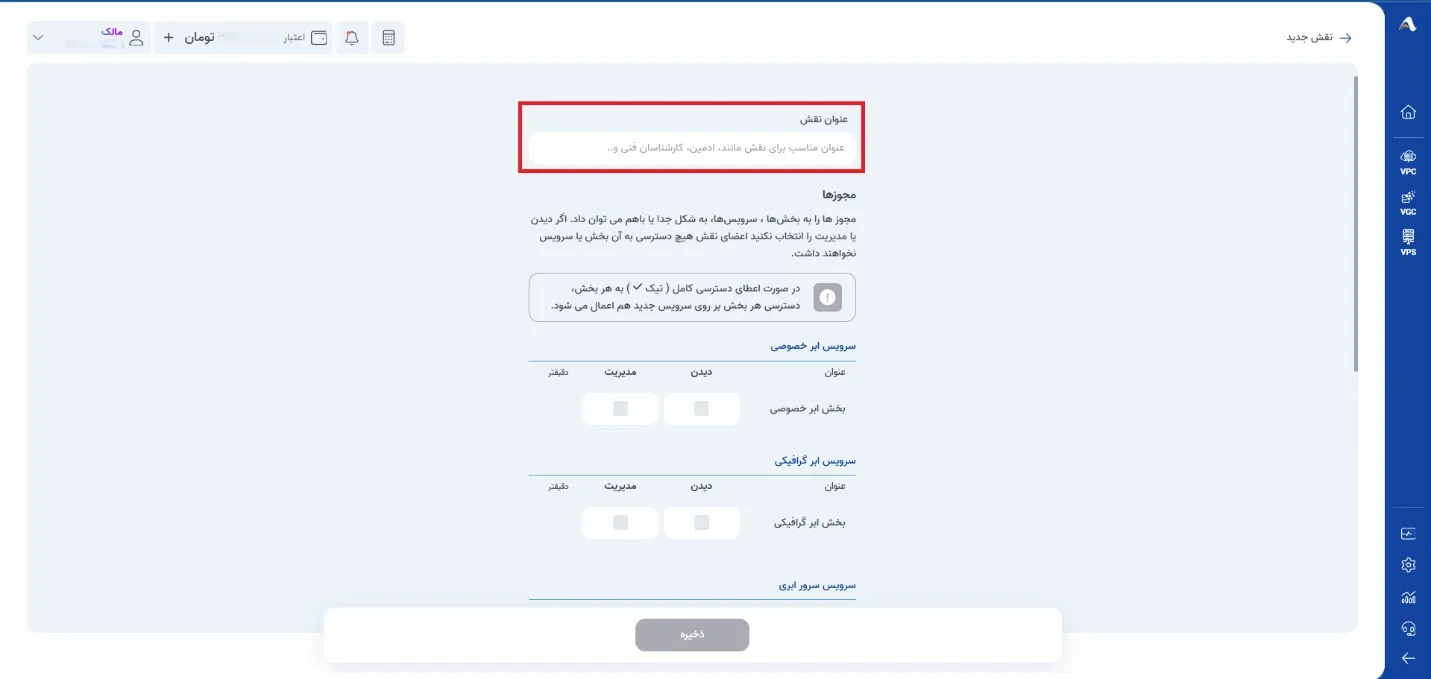
عنوان نقش: یک عنوان توصیفی و مناسب برای نقش وارد کنید (مثلاً «مدیر مالی» یا «کارشناس فنی»). این عنوان به شما کمک میکند تا به راحتی نقشها را از هم تشخیص دهید.
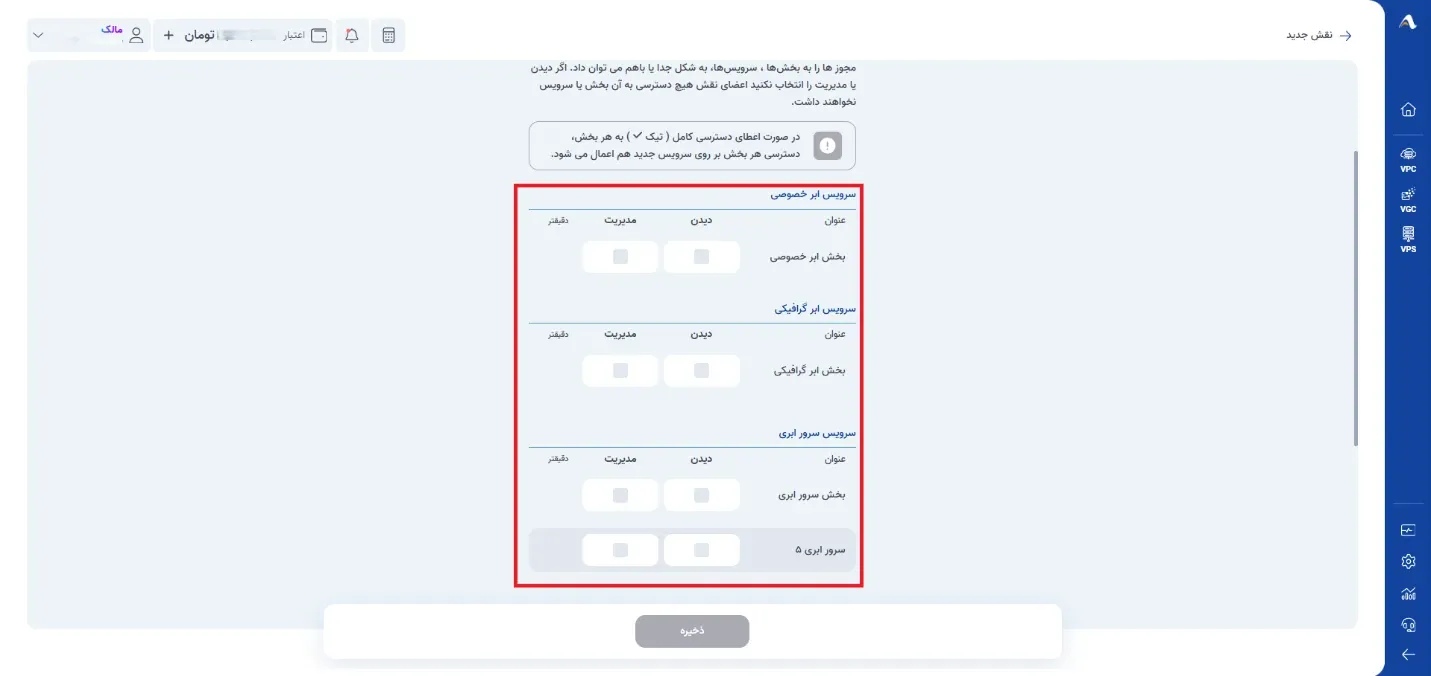
مجوزها: در این بخش، شما میتوانید سطح دسترسی به بخشهای مختلف سامانه را برای یک نقش جدید تنظیم کنید. مجوزها بهصورت دستهبندی شده و شامل موارد زیر هستند:
سرویس ابری خصوصی: دسترسی به مدیریت ابرهای خصوصی.
سرویس سرور ابری: دسترسی کلی به بخش سرورهای ابری.
سرویس ابر گرافیکی: دسترسی به مدیریت ابرهای گرافیکی
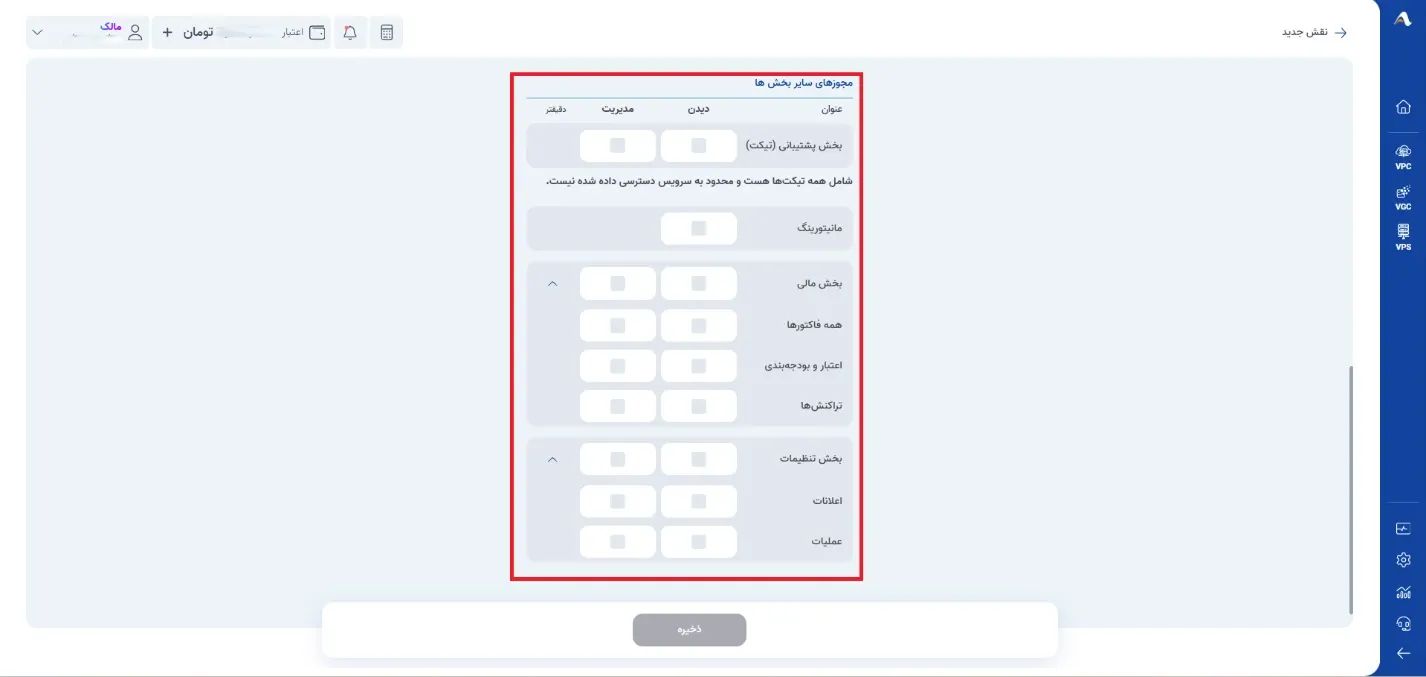
مجوزهای سایر بخشها:
مجوزهای سایر بخشها:
بخش پشتیبانی (تیکت): دسترسی به ارسال، مشاهده و مدیریت تیکتهای پشتیبانی.
مانیتورینگ: دسترسی به مشاهده نمودارها و اطلاعات مربوط به مانیتورینگ.
بخش مالی:
همه فاکتورها: دسترسی به مشاهده و مدیریت فاکتورها.
اعتبار و بودجهبندی: دسترسی به مدیریت اعتبار حساب و بودجههای تعریفشده.
تراکنشها: دسترسی به مشاهده تاریخچه تراکنشها.
بخش تنظیمات:
اعلامات: دسترسی به مدیریت و مشاهده اعلانهای سیستم.
عملیات: دسترسی به مدیریت عملیاتهای مختلف در سیستم.
نحوه تنظیم دسترسی: برای هر یک از بخشهای بالا، میتوانید یکی از سه سطح دسترسی زیر را انتخاب کنید:
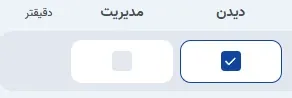
دیدن: فرد فقط میتواند اطلاعات آن بخش را مشاهده کند. دکمههای اعمال تغییرات غیرفعال هستند.
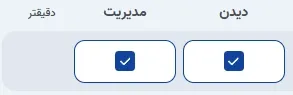
مدیریت: فرد میتواند علاوه بر مشاهده، اطلاعات را ویرایش و مدیریت کند. (با انتخاب این گزینه، دسترسی «دیدن» بهصورت خودکار فعال میشود).
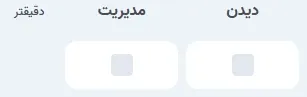
عدم نمایش: در صورت عدم انتخاب هیچیک از گزینههای بالا، آن بخش برای کاربر مخفی خواهد ماند.
تنظیمات جزئی دسترسی: این حالت نشان میدهد که همهٔ زیرمجوزها فعال نیستند و فقط بخشی از آنها انتخاب شده است. به عبارت دیگر، سطح دسترسی بهصورت جزیی تنظیم شده و نه کاملاً روشن و نه کاملاً خاموش.
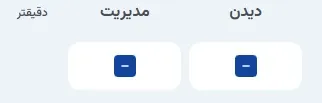
تجمیع مجوزها (OR): اگر یک کاربر چندین نقش داشته باشد، مجوزها با هم ادغام شده و بالاترین سطح دسترسی به او داده میشود. (مثلاً اگر یک نقش مجوز دیدن و نقش دیگری مجوز مدیریت داشته باشد، مجوز مدیریت اعمال میشود.)
لیست نقشها
این جدول شامل تمام نقشهای تعریفشده در میزکار است. با کلیک بر روی هر نقش، وارد صفحه «مدیریت نقش» میشوید. در این صفحه، علاوه بر افزودن افراد جدید، میتوانید لیست افراد آن نقش را مشاهده کرده و آنها را مدیریت کنید.
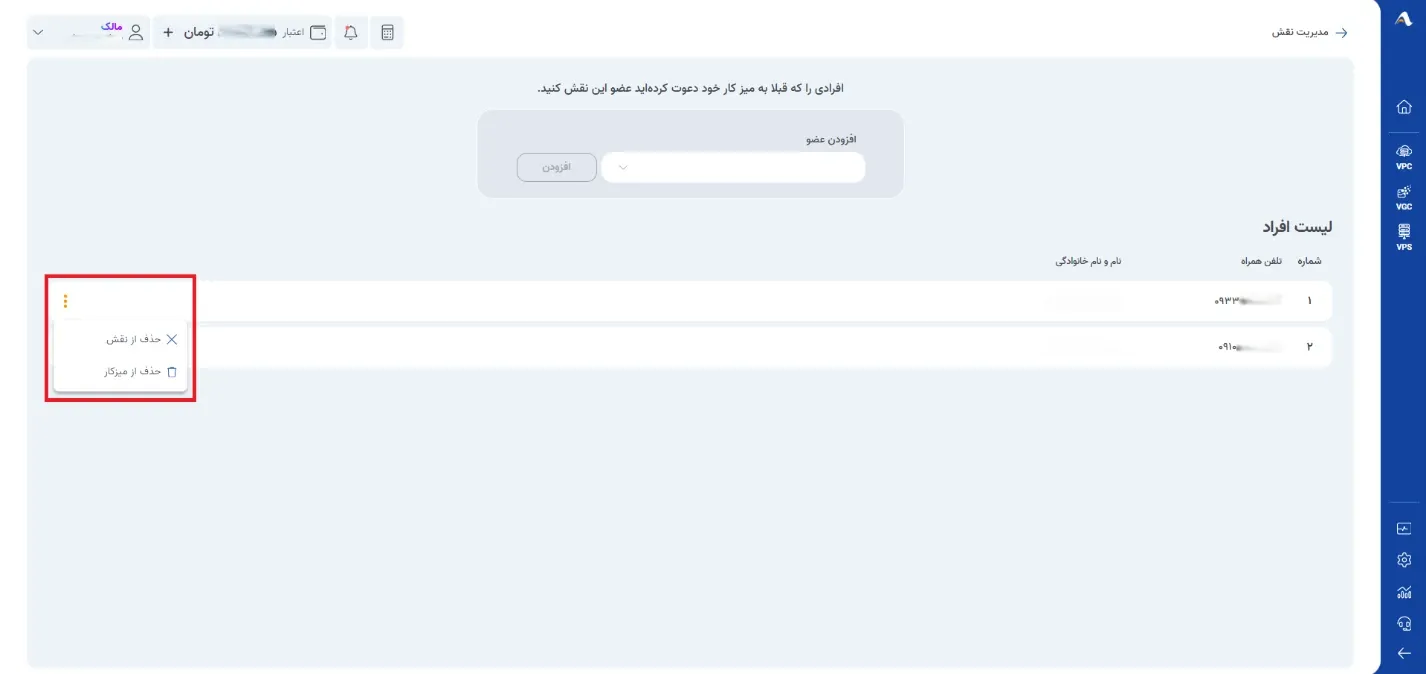
با کلیک بر روی آیکون سهنقطه (⋮) مقابل نام هر فرد، دو گزینه برای مدیریت نمایش داده میشود:
حذف از نقش: این گزینه فرد را فقط از این نقش خاص حذف میکند. فرد همچنان در میزکار شما باقی میماند، اما دیگر مجوزهای مربوط به این نقش را نخواهد داشت.
حذف از میزکار: با انتخاب این گزینه، فرد بهطور کامل از میزکار شما حذف میشود و تمام دسترسیهای او قطع خواهد شد.