قوانین NAT
قوانین NAT
قوانین (NAT(Network Address Translation در ابر خصوصی وظیفه دارند ارتباط میان شبکه داخلی و شبکههای خارجی مانند اینترنت را برقرار و مدیریت کنند.
این قوانین با ترجمه آدرسهای IP داخلی سرورهای ابری به آدرسهای عمومی خریداریشده، امکان دسترسی دوطرفه را فراهم میکنند.
قوانین NAT در ابر خصوصی آراد
در ابر خصوصی آراد پنج نوع قانون NAT قابل پیکربندی است:
DNAT
SNAT
NO DNAT
NO SNAT
Reflexive NAT
هر یک از این قوانین نقش مشخصی در مدیریت ترافیک ورودی و خروجی شبکه خصوصی دارند.
در ادامه، کارکرد و نحوه ایجاد هر قانون بهطور کامل توضیح داده شده است.
نحوه ایجاد قانون NAT
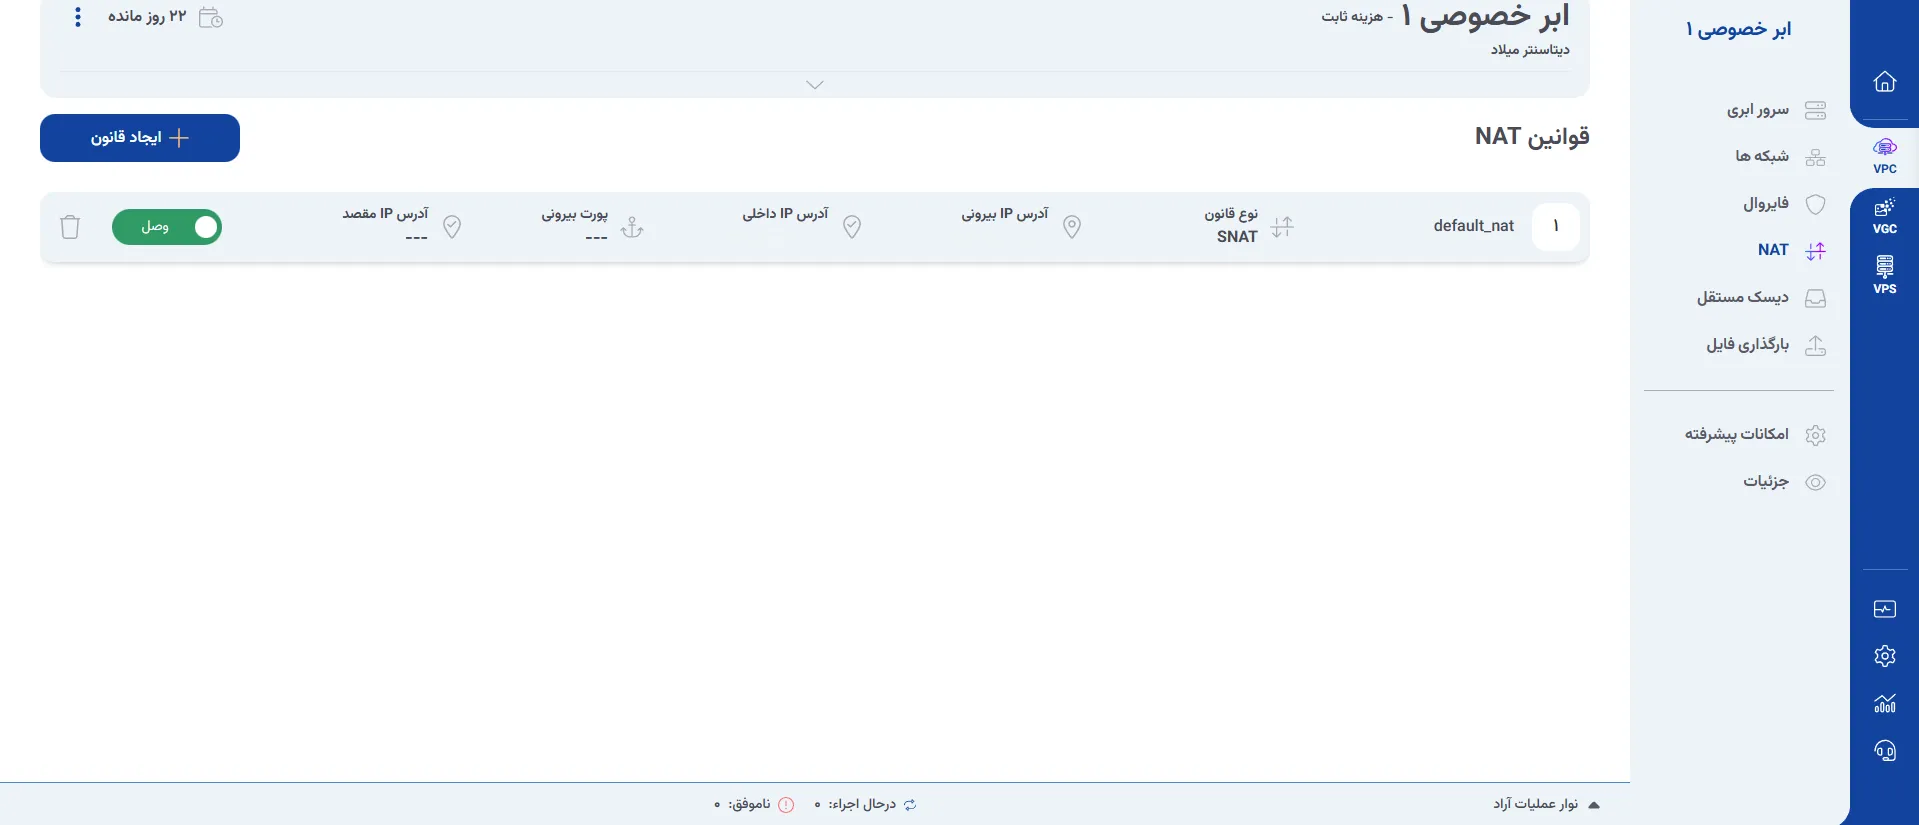
برای ساخت یک قانون NAT، ابتدا وارد پنل کاربری خود شوید، ابر خصوصی مورد نظر را انتخاب کنید و از منوی موجود، گزینه NAT را باز کنید. در این بخش میتوانید با توجه به نیاز شبکه، قانون جدید ایجاد کرده یا قوانین موجود را مدیریت کنید.
حالت اول ایجاد قانون DNAT
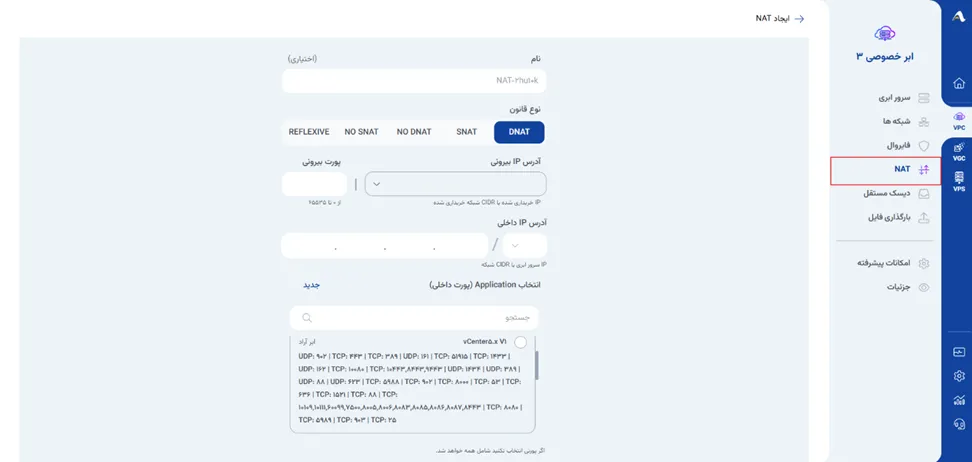
ایجاد این قانون زمانی استفاده میشود که نیاز باشد کاربران خارج از ابر خصوصی (مانند اینترنت) بتوانند به سرورهای داخل شبکه خصوصی دسترسی پیدا کنند.
در DNAT، آدرس IP عمومی خریداریشده به یکی از IP های خصوصی سرورهای داخل ابر خصوصی ترجمه میشود تا سرویسهای داخلی از بیرون قابل دسترس باشند.
این قانون امکان دسترسی به سرویسها را از طریق پروتکلهای مختلف مانند SSH، RDP، HTTP و HTTPS و سایر پورتهای موردنیاز فراهم میکند.
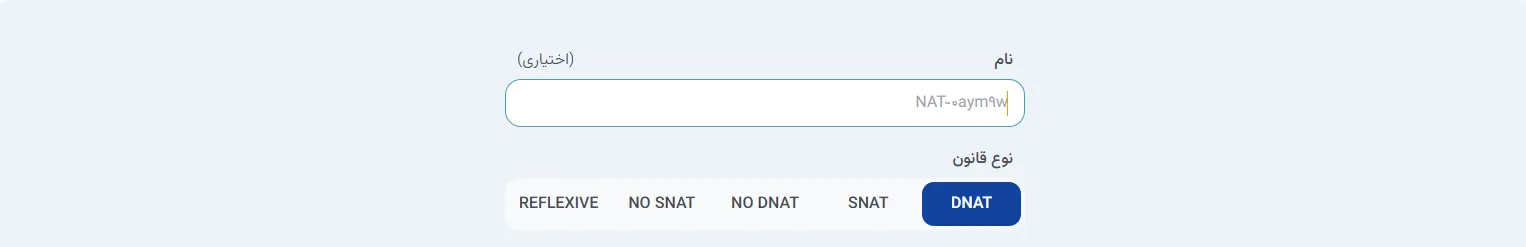
در ابتدا برای ایجاد قانون DNAT، یک نام بصورت اختیاری تعیین کنید و نوع قانون را روی DNAT تنظیم کنید.
سپس تنظیم این قانون به ترتیب زیر انجام میگیرد:

۱. آدرس IP بیرونی (Public IP)
در این بخش، آدرس IP عمومی خریداریشده را انتخاب کنید. این آدرس همان مقصدی است که کاربران خارج از ابر به آن درخواست ارسال میکنند.
۲. پورت بیرونی (External Port)
این پورت مشخص میکند درخواستهای ورودی از اینترنت با چه پورتی دریافت شوند.
۳. آدرس IP سرور

در این قسمت، آدرس IP سروری را وارد کنید که قرار است ترافیک ورودی به آن هدایت شود.
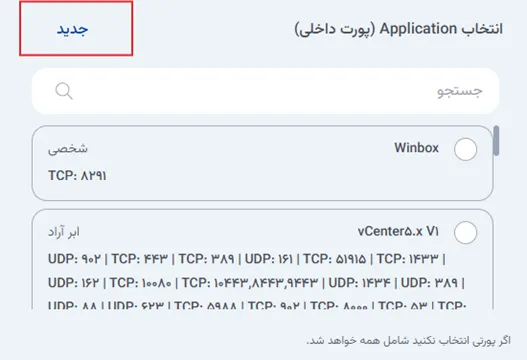
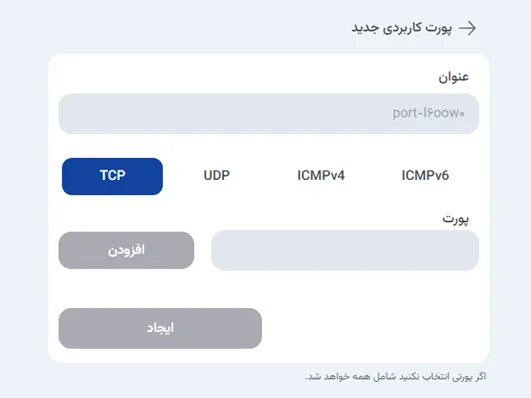
۴. انتخاب پورت داخلی (Internal Port)
در این بخش، پورتی که قرار است روی سرور مقصد مورد استفاده قرار گیرد انتخاب میشود.
این پورت میتواند یک پورت استاندارد (مثل 22، 80، 443، 3389) باشد و یا می توانید یک پورت جدید تعریف کنید و از آن پورت، در اینجا استفاده کنید.
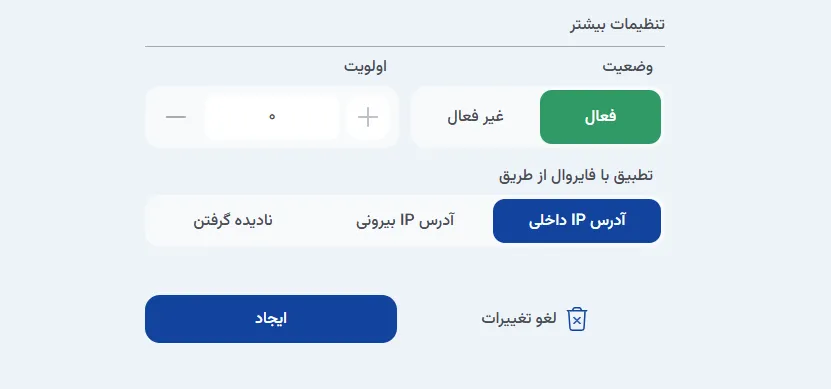
موارد مربوط به «تنظیمات بیشتر» را میتوانید در ادامه بررسی کنید.
وضعیت:
وضعیت فعال یا غیرفعال بودن قانون مورد نظر را مشخص میکند.
برای اعمال فوری میتوانید بدون حذف کامل قانون، آن را غیرفعال کنید.
اولویت:
اگر یک آدرس IP بیش از یک قانون NAT داشته باشد، قانونی که اولویت بالاتری دارد ابتدا اعمال میشود.
عدد کمتر به معنای اولویت بالاتر است؛ یعنی هرچه عدد اولویت کوچکتر باشد، قانون زودتر و برتر اجرا میشود.
تطبیق با فایروال
این تنظیم مشخص میکند که قانون DNAT چگونه با فایروال هماهنگ شود:
تطبیق با فایروال در قوانین NAT
در هنگام ایجاد قانون NAT، باید مشخص کنید که قانون با کدام IP بررسی شود. گزینهها به شرح زیر هستند:
1 . آدرس IP داخلی
در این حالت، NAT تنها زمانی اعمال میشود که ترافیک به IP داخلی سرور ابری برسد.
برای عملکرد صحیح، لازم است قوانین فایروال روی همان IP داخلی تنظیم شده باشند.
- آدرس IP بیرونی
در این حالت، NAT روی ترافیک ورودی به IP عمومی خریداریشده اعمال میشود.
قوانین فایروال باید بر اساس همان IP عمومی پیکربندی شوند تا ترافیک اینترنت به درستی به سرور داخلی هدایت شود.
- نادیده گرفتن فایروال
با انتخاب این گزینه، NAT بدون بررسی یا محدودیت فایروال بهطور خودکار اعمال میشود.
حالت دوم ایجاد قانون SNAT
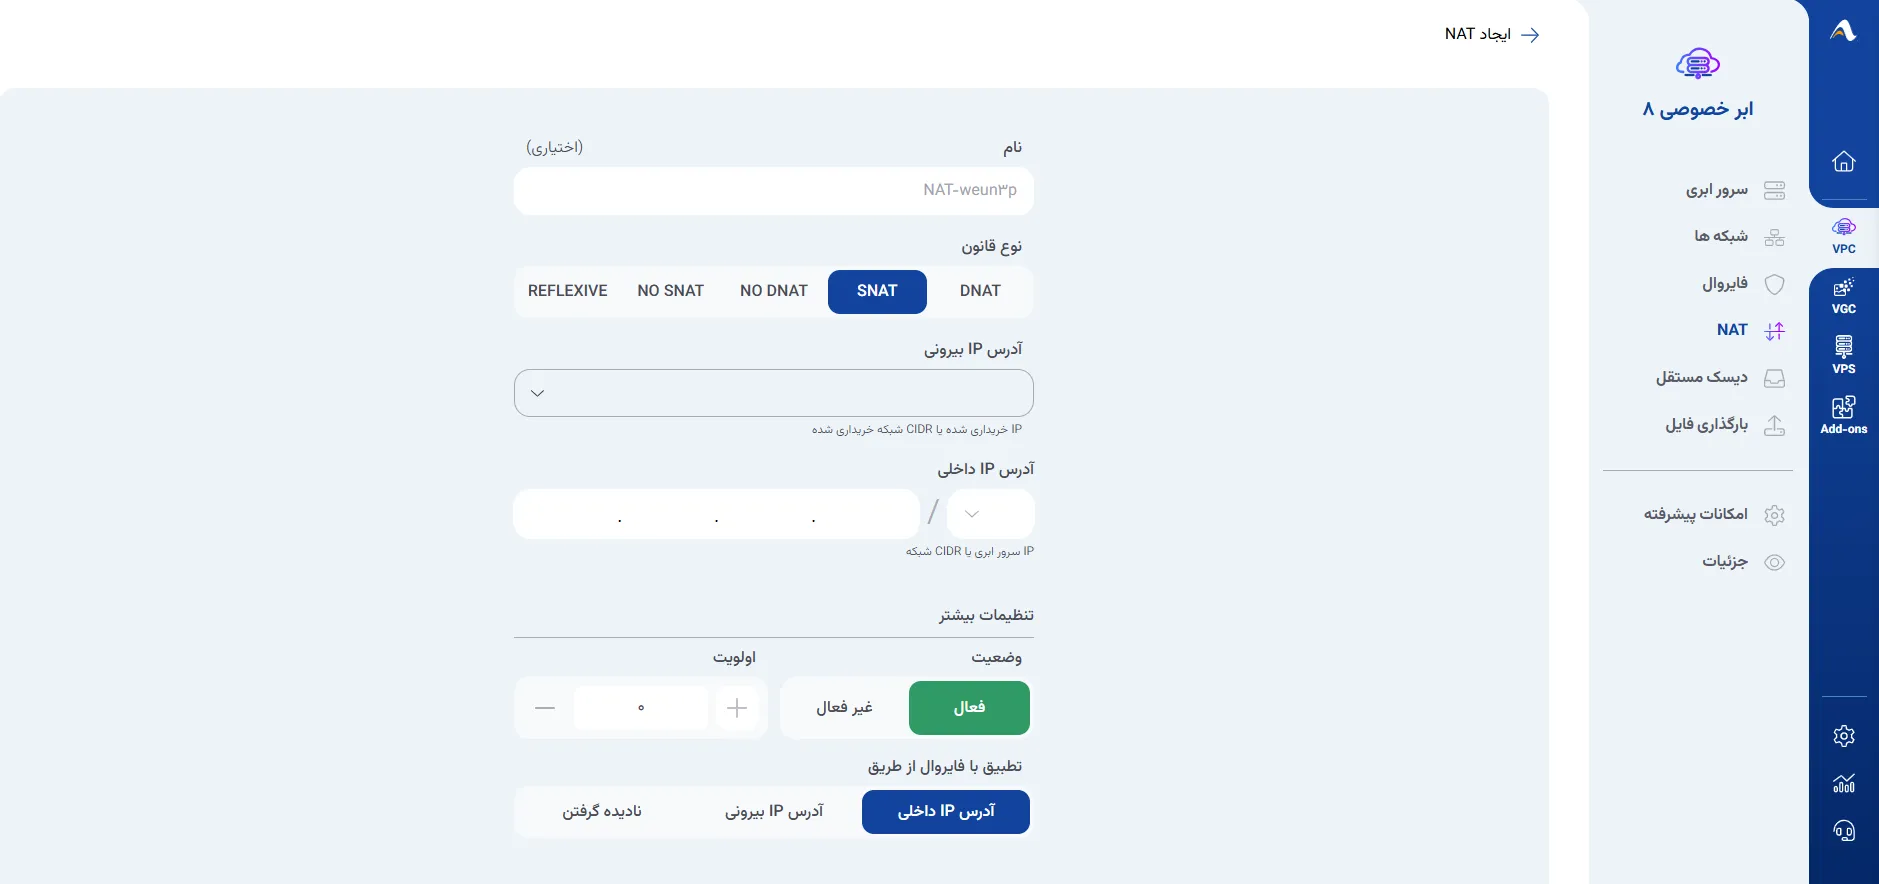
قوانین SNAT برای برقراری ارتباط از شبکه داخلی ابر خصوصی شما به شبکههای خارجی (مانند اینترنت) ضروری هستند.
هدف و عملکرد:
در محیط ابر خصوصی، سرورهای شما به یک شبکه داخلی متصل هستند. برای اینکه این سرورها بتوانند با اینترنت ارتباط برقرار کنند، لازم است یک قانون SNAT ایجاد شود. این قانون، آدرسهای IP خصوصی شبکه داخلی (به صورت تکی یا رنج IP) را به آدرس IP عمومی خریداری شده شما ترجمه و تبدیل میکند.
با این ترجمه، سرورهای داخلی شما قادر خواهند بود تا ضمن حفظ امنیت و ناشناس بودن IP های خصوصی، با موفقیت به سرویسها و منابع خارج از ابر خصوصی دسترسی پیدا کنند.
برای ایجاد قانون SNAT، یک نام اختیاری و توصیفی برای شناسایی آسانتر آن در لیست قوانین وارد نمایید و نوع قانون را روی SNAT تنظیم کنید.
سپس تنظیم این قانون به ترتیب زیر انجام میگیرد:
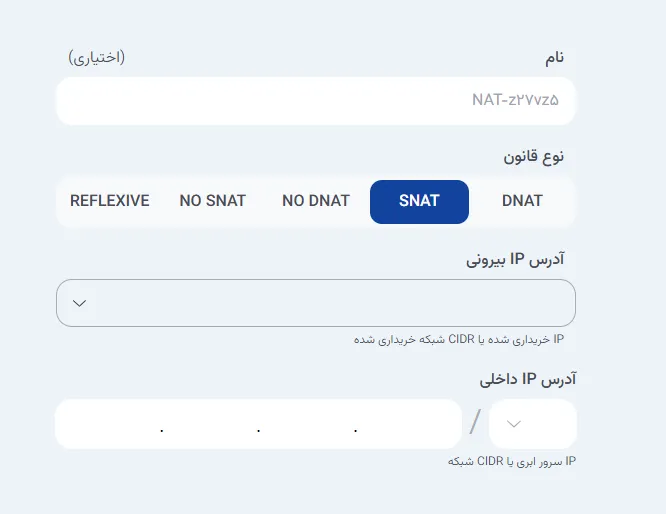
.1 آدرس IP بیرونی
در این قسمت میتوانید آدرس IP اینترنتی خریداری شده خود را انتخاب کنید. این IP به عنوان آدرس مبدا ترافیک خروجی سرورها ظاهر خواهد شد.
2 .آدرس IP سرور
در این قسمت میتوانید آدرس IP سرور ابری یا یک رنج از آدرسهای شبکه داخلی را وارد کنید که قرار است ترافیک خروجی آنها از طریق SNAT هدایت شود.
تنظیمات بیشتر
موارد مربوط به «تنظیمات بیشتر» را میتوانید در ادامه بررسی کنید. وضعیت:
وضعیت فعال یا غیرفعال بودن قانون مورد نظر را مشخص میکند.
برای اعمال فوری میتوانید بدون حذف کامل قانون، آن را غیرفعال کنید.
اولویت:
اگر یک آدرس IP بیش از یک قانون NAT داشته باشد، قانونی که اولویت بالاتری دارد ابتدا اعمال میشود.
عدد کمتر به معنای اولویت بالاتر است؛ یعنی هرچه عدد اولویت کوچکتر باشد، قانون زودتر و برتر اجرا میشود.
تطبیق با فایروال
این تنظیم مشخص میکند که قانون SNAT چگونه با فایروال هماهنگ شود:
تطبیق با فایروال در قوانین NAT
در هنگام ایجاد قانون NAT، باید مشخص کنید که قانون با کدام IP بررسی شود. گزینهها به شرح زیر هستند:
.1 آدرس IP داخلی
در این حالت، NAT تنها زمانی اعمال میشود که ترافیک به IP داخلی سرور ابری برسد.
برای عملکرد صحیح، لازم است قوانین فایروال روی همان IP داخلی تنظیم شده باشند.
- آدرس IP بیرونی
در این حالت، NAT روی ترافیک ورودی به IP عمومی خریداریشده اعمال میشود.
قوانین فایروال باید بر اساس همان IP عمومی پیکربندی شوند تا ترافیک اینترنت به درستی به سرور داخلی هدایت شود.
- نادیده گرفتن فایروال
با انتخاب این گزینه، NAT بدون بررسی یا محدودیت فایروال بهطور خودکار اعمال میشود.
حالت سوم ایجاد قانون NO DNAT
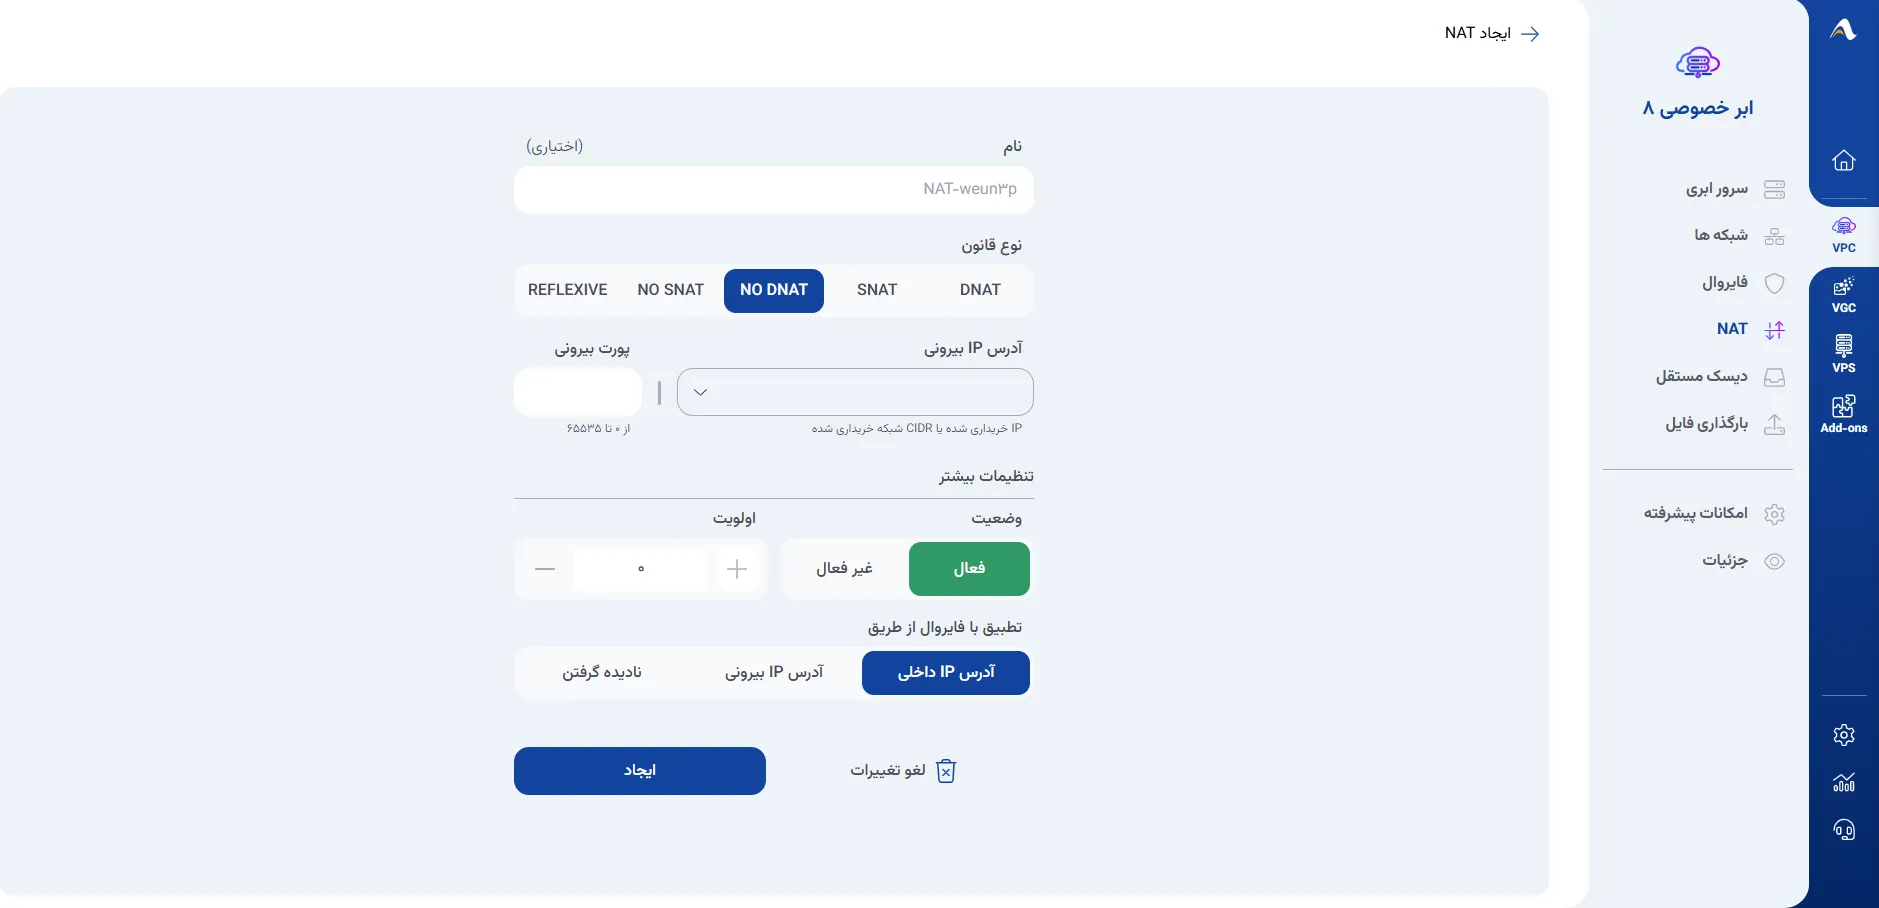
قانون NO DNAT یک ابزار کنترلی است که برای تعریف استثنا در ترجمه آدرس مقصد DNAT استفاده میشود. اگر پیش از این قانون DNAT را برای دسترسی از بیرون به شبکه داخلی تنظیم کرده باشید، با استفاده از NO DNAT میتوانید مشخص کنید که ترافیک خاصی—بر اساس پورت یا IP مقصد—مشمول ترجمه نشود و به سرورهای داخلی هدایت نگردد.
این امر به ویژه زمانی کاربرد دارد که بخواهید یک سرور داخلی خاص، بیرون از شبکه ابر خصوصی با یک پورت مشخص، اتصال نداشته باشد.
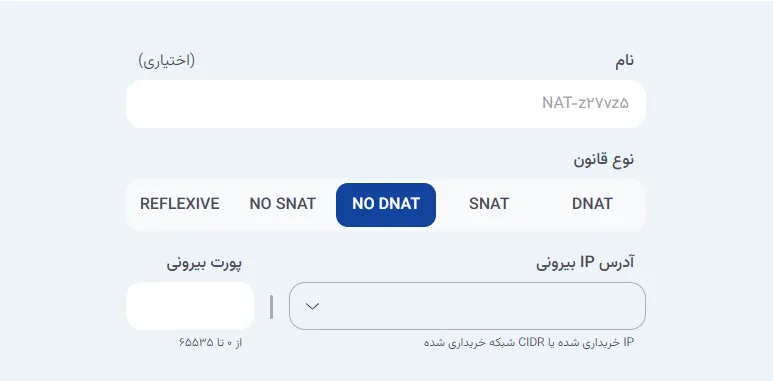
برای ایجاد قانون NO DNAT یک نام اختیاری و توصیفی برای شناسایی آسانتر آن در لیست قوانین وارد نمایید و نوع قانون را روی NO DNAT تنظیم کنید.
سپس تنظیم این قانون به ترتیب زیر انجام میگیرد:
1 . آدرس IP بیرونی :
آدرس IP خریداری شده (Public IP) که دسترسی به آن محدود میشود را وارد کنید.
2 . پورت بیرونی:
پورت مورد نظر برای محدود سازی را وارد کنید.
مثال: اگر نمیخواهید سرویس RDP روی پورت 3389 از بیرون قابل دسترسی باشد، همین پورت را وارد کنید.
تنظیمات بیشتر
موارد مربوط به «تنظیمات بیشتر» را میتوانید در ادامه بررسی کنید. وضعیت:
وضعیت فعال یا غیرفعال بودن قانون مورد نظر را مشخص میکند.
برای اعمال فوری میتوانید بدون حذف کامل قانون، آن را غیرفعال کنید.
اولویت:
اگر یک آدرس IP بیش از یک قانون NAT داشته باشد، قانونی که اولویت بالاتری دارد ابتدا اعمال میشود.
عدد کمتر به معنای اولویت بالاتر است؛ یعنی هرچه عدد اولویت کوچکتر باشد، قانون زودتر و برتر اجرا میشود.
تطبیق با فایروال
این تنظیم مشخص میکند که قانون NO DNAT چگونه با فایروال هماهنگ شود:
تطبیق با فایروال در قوانین NAT
در هنگام ایجاد قانون NAT، باید مشخص کنید که قانون با کدام IP بررسی شود. گزینهها به شرح زیر هستند:
- آدرس IP داخلی
در این حالت، NAT تنها زمانی اعمال میشود که ترافیک به IP داخلی سرور ابری برسد.
برای عملکرد صحیح، لازم است قوانین فایروال روی همان IP داخلی تنظیم شده باشند.
- آدرس IP بیرونی
در این حالت، NAT روی ترافیک ورودی به IP عمومی خریداریشده اعمال میشود.
قوانین فایروال باید بر اساس همان IP عمومی پیکربندی شوند تا ترافیک اینترنت به درستی به سرور داخلی هدایت شود.
- نادیده گرفتن فایروال
با انتخاب این گزینه، NAT بدون بررسی یا محدودیت فایروال بهطور خودکار اعمال میشود.
حالت چهارم ایجاد قانون NO SNAT
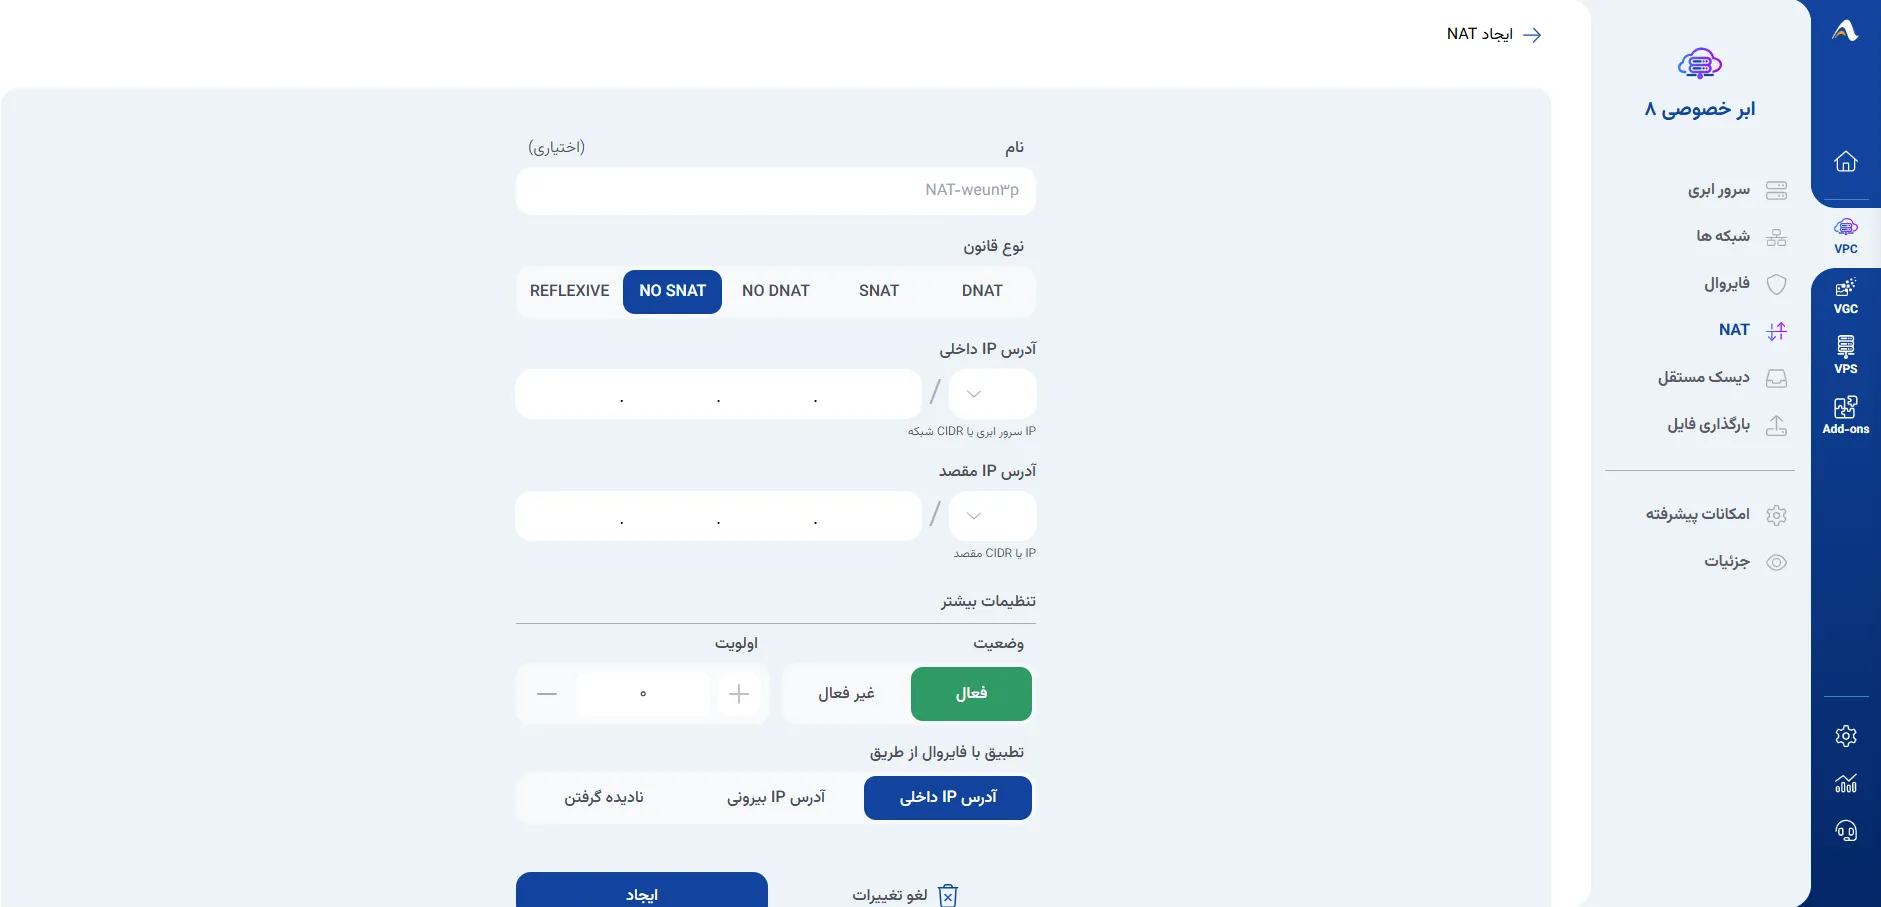
در صورتی که یک قانون SNAT برای اتصال سرورهای داخلی به اینترنت ایجاد کرده باشید، اما بخواهید یک سرور مشخص یا یک مقصد خاص از این تبدیل مستثنا شود، باید از قانون NO SNAT استفاده کنید. این قانون میتواند مانع خروج یک سرور به اینترنت شود یا جلوی NAT شدن ترافیک آن سرور به سمت یک IP مشخص در خارج از شبکه را بگیرد.
کاربرد: جلوگیری از ترجمه IP داخلی به IP عمومی برای سرور یا رنج خاص.
مثال: اگر بخواهید یک سرور ابری یا IP داخلی به اینترنت متصل نشود، از NO SNAT استفاده میکنید.
همچنین میتوان محدودیت ایجاد کرد که سرور فقط با IP های داخلی خاص ارتباط برقرار کند.
برای ایجاد قانون NO SNAT یک نام اختیاری و توصیفی برای شناسایی و مدیریت آسانتر آن در فهرست قوانین NAT وارد نمایید و نوع قانون را رویNO SNAT تنظیم کنید.
سپس تنظیم این قانون به ترتیب زیر انجام میگیرد:
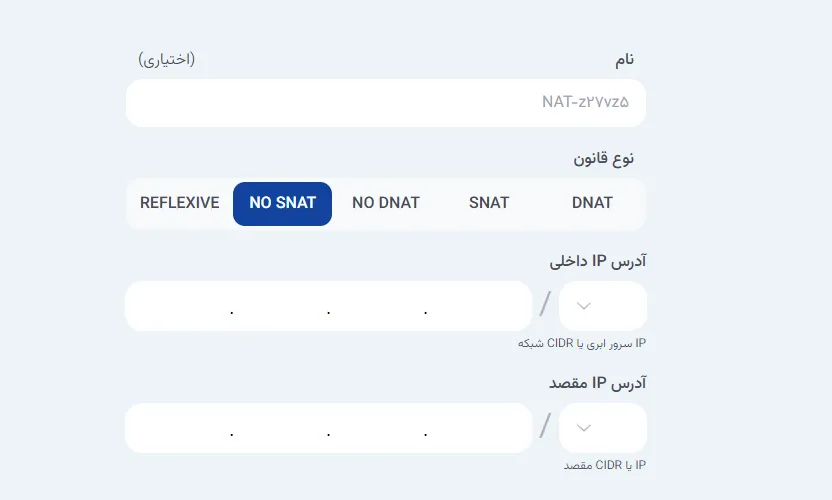
آدرس IP داخلی: وارد کردن IP سرور ابری که میخواهید بدون SNAT باشد.
آدرس IP مقصد که دو حالت دارد:
بدون وارد کردن IP مقصد:
ارتباط سرور ابری با اینترنت به طور کامل قطع میشود و هیچ ترافیکی از طریق SNAT ارسال نمیشود.( خالی گذاشتن این فیلد به معنای انتخاب همه Any است.)
با وارد کردن IP مقصد:
ارتباط با همان IP مشخص برقرار نخواهد شد، اما سایر ترافیکهای خروجی به اینترنت همچنان از طریق SNAT ارسال میشوند.
نکته: این امکان به شما اجازه میدهد کنترل دقیق بر دسترسی به اینترنت و مسیر ترافیک داشته باشید و محدودیتها را تنها برای IP های مشخص اعمال کنید.
تنظیمات بیشتر
موارد مربوط به «تنظیمات بیشتر» را میتوانید در ادامه بررسی کنید. وضعیت:
وضعیت فعال یا غیرفعال بودن قانون مورد نظر را مشخص میکند.
برای اعمال فوری میتوانید بدون حذف کامل قانون، آن را غیرفعال کنید.
اولویت:
اگر یک آدرس IP بیش از یک قانون NAT داشته باشد، قانونی که اولویت بالاتری دارد ابتدا اعمال میشود.
عدد کمتر به معنای اولویت بالاتر است؛ یعنی هرچه عدد اولویت کوچکتر باشد، قانون زودتر و برتر اجرا میشود.
تطبیق با فایروال
این تنظیم مشخص میکند که قانون NO SNAT چگونه با فایروال هماهنگ شود:
تطبیق با فایروال در قوانین NAT
در هنگام ایجاد قانون NAT، باید مشخص کنید که قانون با کدام IP بررسی شود. گزینهها به شرح زیر هستند:
1 . آدرس IP داخلی
در این حالت، NAT تنها زمانی اعمال میشود که ترافیک به IP داخلی سرور ابری برسد.
برای عملکرد صحیح، لازم است قوانین فایروال روی همان IP داخلی تنظیم شده باشند.
- آدرس IP بیرونی
در این حالت، NAT روی ترافیک ورودی به IP عمومی خریداریشده اعمال میشود.
قوانین فایروال باید بر اساس همان IP عمومی پیکربندی شوند تا ترافیک اینترنت به درستی به سرور داخلی هدایت شود.
- نادیده گرفتن فایروال
با انتخاب این گزینه، NAT بدون بررسی یا محدودیت فایروال بهطور خودکار اعمال میشود.
حالت پنجم ایجاد قانون REFLEXIVE
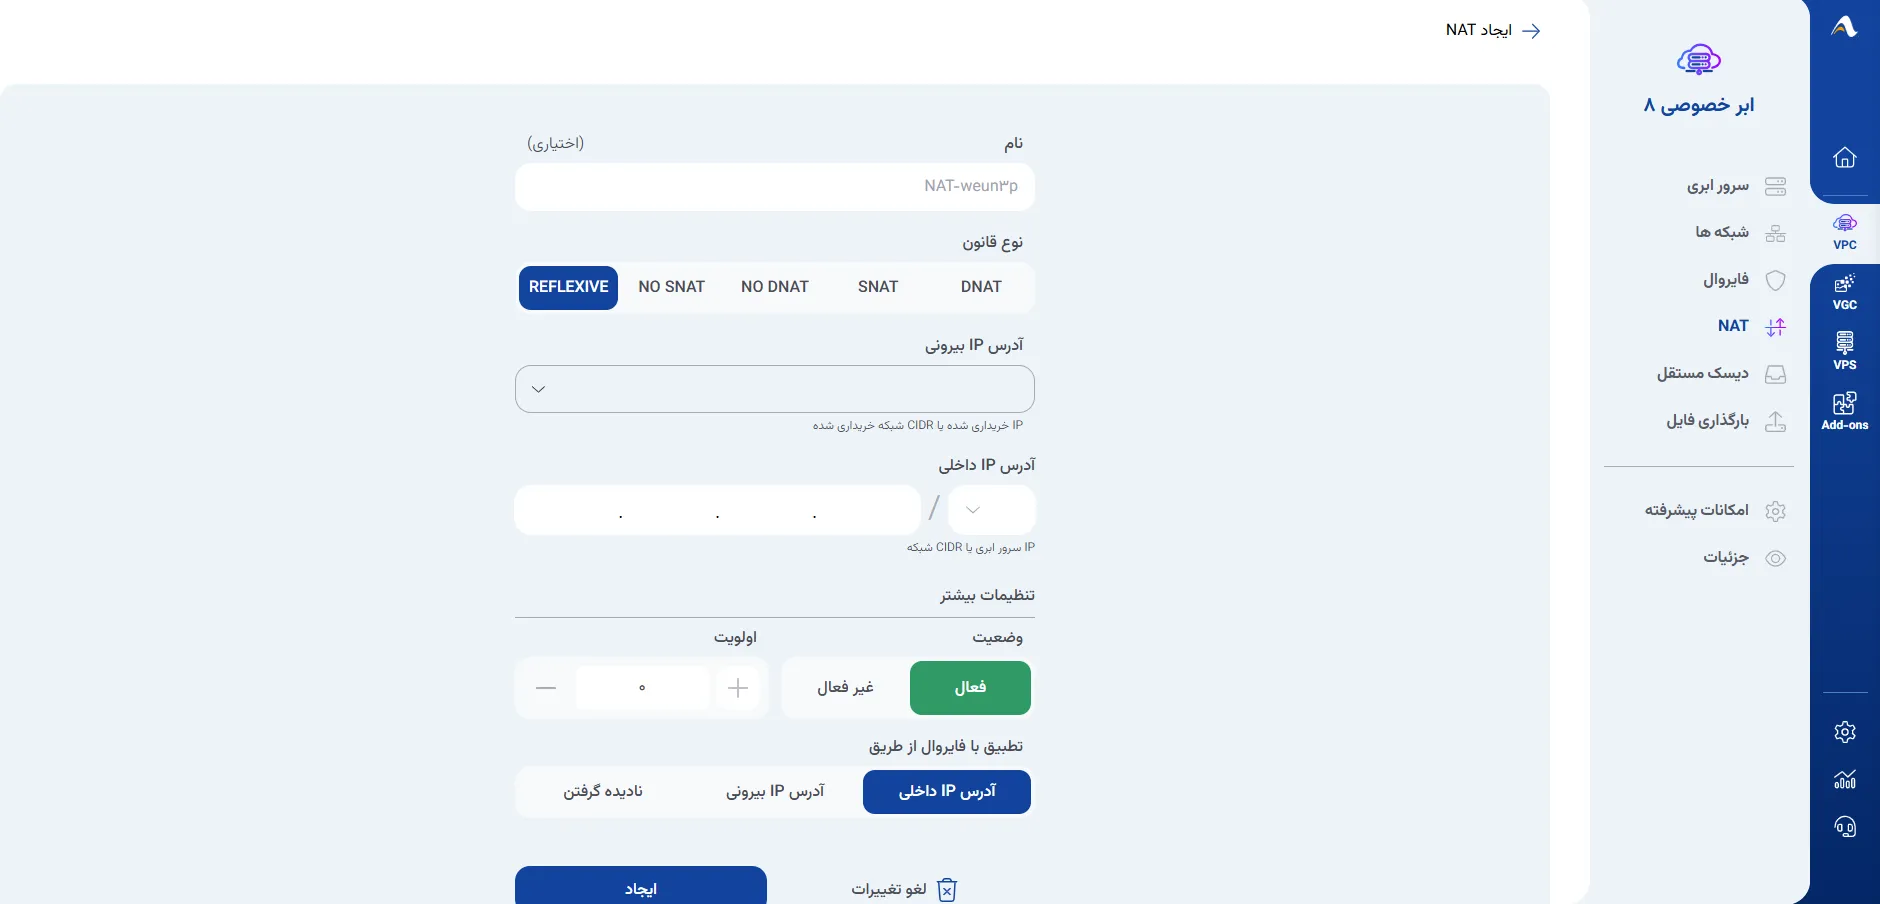
Reflexive NAT نوعی NAT دوطرفه خودکار است:
REFLEXIVE NAT به حالتی گفته میشود که ترافیک رفت و برگشت بین IP داخلی و IP عمومی به صورت نظیربهنظیر (NAT 1:1) ترجمه میشود.
به عبارت دیگر، یک IP عمومی بهطور کامل به یک IP خصوصی ترجمه میشود.
نکته: با استفاده از این نوع NAT، نیازی به تعریف قوانین جداگانه SNAT و DNAT برای هر پورت یا مسیر ترافیک نیست و ارتباط دوطرفه خودکار برقرار میشود.
نکته: اغلب برای تست و سناریوهای کنترلشده استفاده میشود.
برای ایجاد قانون REFLEXIVE، یک نام اختیاری و توصیفی برای شناسایی و مدیریت آسانتر آن در فهرست قوانین NAT وارد نمایید و نوع قانون را روی REFLEXIVE تنظیم کنید.
سپس تنظیم این قانون به ترتیب زیر انجام میگیرد:
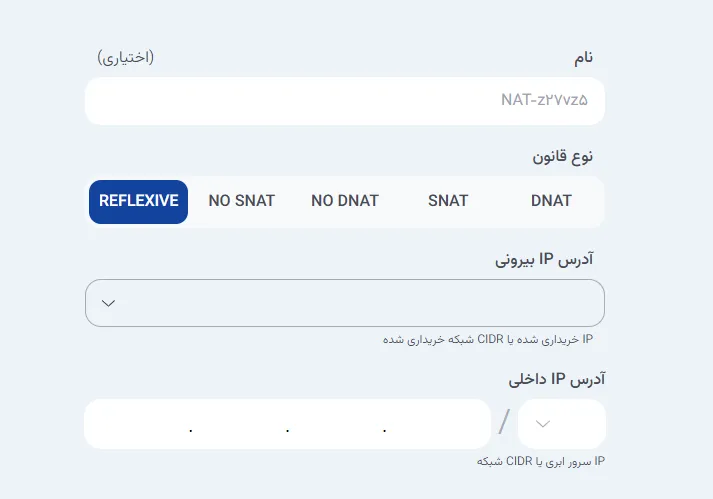
آدرس IP بیرونی
انتخاب آدرس IP عمومی خریداری شده که قرار است مسیر ترافیک از آن عبور کند.
آدرس IP داخلی
وارد کردن آدرس IP سرور ابری مورد نظر که ترافیک به آن هدایت خواهد شد.
نکته: با این تنظیم، ترافیک رفت و برگشت بین IP عمومی و داخلی به صورت خودکار مدیریت میشود و نیازی به تعریف قوانین جداگانه SNAT و DNAT برای هر پورت نیست.
تنظیمات بیشتر
موارد مربوط به «تنظیمات بیشتر» را میتوانید در ادامه بررسی کنید. وضعیت:
وضعیت فعال یا غیرفعال بودن قانون مورد نظر را مشخص میکند.
برای اعمال فوری میتوانید بدون حذف کامل قانون، آن را غیرفعال کنید.
اولویت:
اگر یک آدرس IP بیش از یک قانون NAT داشته باشد، قانونی که اولویت بالاتری دارد ابتدا اعمال میشود.
عدد کمتر به معنای اولویت بالاتر است؛ یعنی هرچه عدد اولویت کوچکتر باشد، قانون زودتر و برتر اجرا میشود.
تطبیق با فایروال
این تنظیم مشخص میکند که قانون REFLEXIVE چگونه با فایروال هماهنگ شود:
تطبیق با فایروال در قوانین NAT
در هنگام ایجاد قانون NAT، باید مشخص کنید که قانون با کدام IP بررسی شود. گزینهها به شرح زیر هستند:
- آدرس IP داخلی
در این حالت، NAT تنها زمانی اعمال میشود که ترافیک به IP داخلی سرور ابری برسد.
برای عملکرد صحیح، لازم است قوانین فایروال روی همان IP داخلی تنظیم شده باشند.
- آدرس IP بیرونی
در این حالت، NAT روی ترافیک ورودی به IP عمومی خریداریشده اعمال میشود.
قوانین فایروال باید بر اساس همان IP عمومی پیکربندی شوند تا ترافیک اینترنت به درستی به سرور داخلی هدایت شود.
- نادیده گرفتن فایروال
با انتخاب این گزینه، NAT بدون بررسی یا محدودیت فایروال بهطور خودکار اعمال میشود.