پورت های کاربردی
Port های مجازی یا نرمافزاری
پورتهای نرمافزاری در شبکه نقش مسیرهای ارتباطی را دارند؛ هر پورت مشخص میکند یک برنامه یا سرویس روی سرور شما ترافیک را از کدام «درگاه» دریافت یا ارسال کند.
برای درک بهتر، میتوانید آدرس IP را مانند «خانه» تصور کنید و پورت را «اتاقی» بدانید که بستهها باید وارد آن شوند تا به سرویس مربوطه برسند.
نکات فنی کلیدی
مجموعاً ۶۵۵۳۵ پورت در شبکه وجود دارد.
پورتها در لایه ۴ مدل OSI فعالیت میکنند و پروتکلهایی مانند TCP و UDP تعیین میکنند هر بسته باید به کدام پورت ارسال شود.
در هدرهای TCP و UDP ، فیلدهایی برای شماره پورت مبدا و مقصد قرار گرفته تا مسیر بستهها دقیقاً مشخص باشد.
پورتهای شناختهشده (Well-known / Reserved Ports)
برخی پورتها بهصورت استاندارد برای سرویسهای مشخصی تعریف شدهاند و در سطح جهانی مورد استفاده قرار میگیرند. نمونههای رایج:
25 — SMTP (ارسال ایمیل)
80 — HTTP (وب غیر رمزگذاریشده)
443 — HTTPS (وب رمزگذاریشده)
3389 — RDP (دسکتاپ از راه دور ویندوز)
آگاهی از پورتهای استاندارد و مدیریت صحیح آنها کمک میکند امنیت سرویسهای شما حفظ شود. ترکیب این آگاهی با استفاده از فایروال و سیاستهای محدودکننده، لایه حفاظتی قدرتمندی برای سرور شما ایجاد میکند.
آشنایی با پروتکلهای زیرساختی شبکه
\ (Transmission Control Protocol)TCP
TCP یا «پروتکل کنترل انتقال»، پروتکلی اتصالگرا و قابلاعتماد است. در این پروتکل پس از ارسال هر بسته، یک پیام تأیید (Acknowledgement) از سمت گیرنده ارسال میشود تا مطمئن شویم داده بدون خطا دریافت شده است.
در صورت بروز خطا یا گمشدن بسته، TCP آن بسته را دوباره ارسال میکند.
این ویژگی باعث میشود TCP دادهها را بهصورت کامل، مرتب و بدون خطا منتقل کند و به همین دلیل در سرویسهایی مثل وب (HTTP)، ایمیل (SMTP) و انتقال فایل (FTP) بهطور گسترده استفاده میشود.
(User Datagram Protocol)UDP
UDP یا «پروتکل دیتاگرام کاربر»، یک پروتکل بدون اتصال (Connection-less) است.
در این روش دادهها با سرعت بالا ارسال میشوند، اما هیچ تضمینی برای ترتیب یا دریافت بستهها وجود ندارد.
به همین دلیل UDP برای سرویسهایی مناسب است که سرعت مهمتر از اطمینان است.
(Internet Control Message Protocol)ICMP
ICMP یا «پروتکل کنترل پیامهای اینترنتی»، یکی از پروتکلهای اصلی شبکه است که برای عیبیابی، تشخیص خطا و بررسی وضعیت ارتباط بین دستگاهها بهکار میرود.
این پروتکل در لایه شبکه (Network Layer) قرار دارد و برای پیامهایی مانند در دسترس نبودن مقصد یا اندازهگیری زمان پاسخ (Ping) استفاده میشود.
ICMP برای کنترل و مدیریت وضعیت ترافیک شبکه استفاده میشود تا سلامت و پایداری مسیرهای ارتباطی بررسی شود.
با وجود اینکه نوع عملکرد ICMP تا حدی مشابه پروتکلهای لایه انتقال است، اما از نظر ساختاری در لایه شبکه قرار دارد.
مدیریت پورتها در پنل کاربری سرور
گام ۱: ورود به بخش مدیریت پورتها
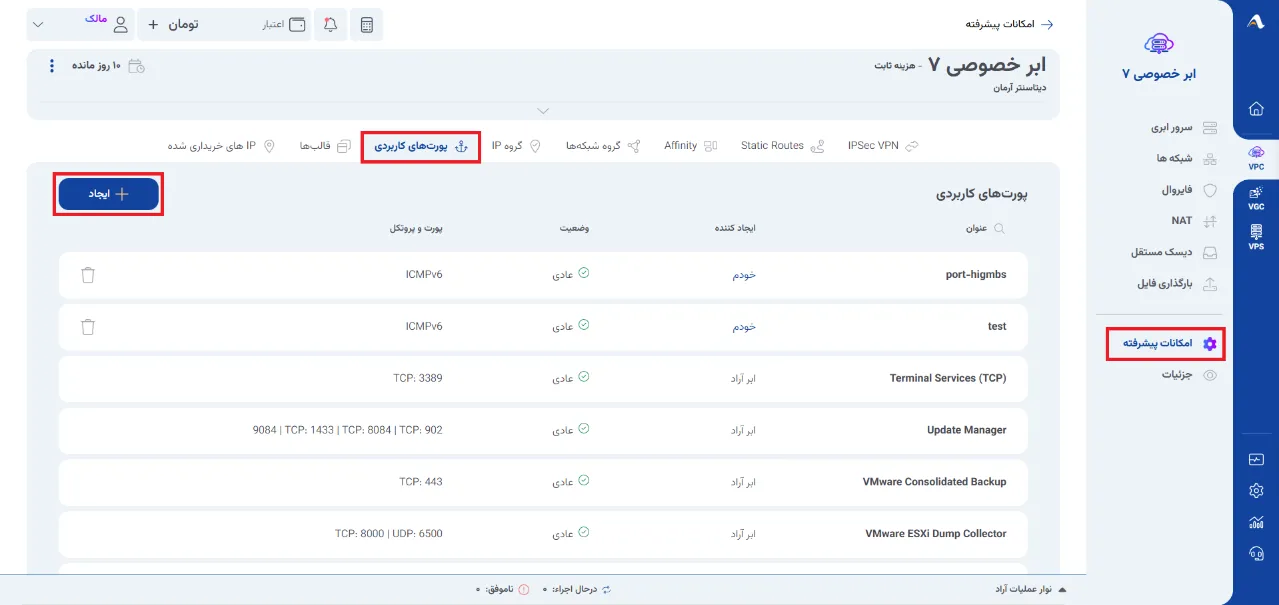
وارد پنل مدیریت سرور شوید.
به بخش «امکانات پیشرفته » مراجعه کنید و بر روی گزینه پورت های کاربردی بزنید.
برای افزودن Rule جدید، گزینه «+ ایجاد» را انتخاب کنید.
گام ۲: تعریف Rule جدید
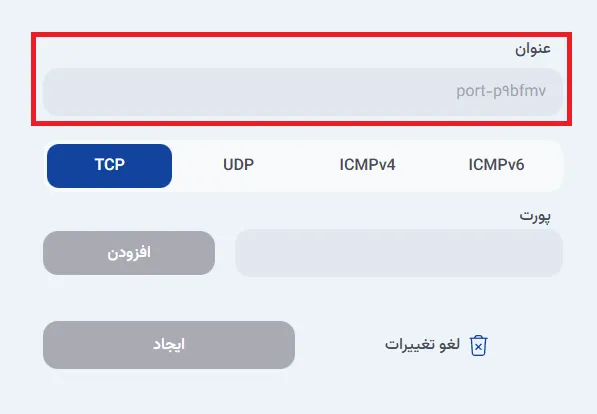
یک عنوان مشخص و معنادار برای Rule وارد کنید.
پروتکل مورد نظر را انتخاب کنید:
,TCP : UDP
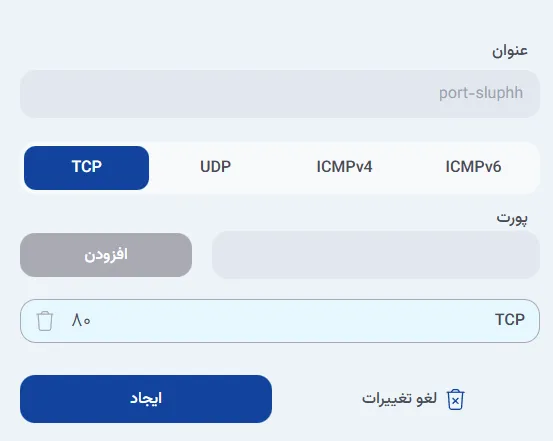
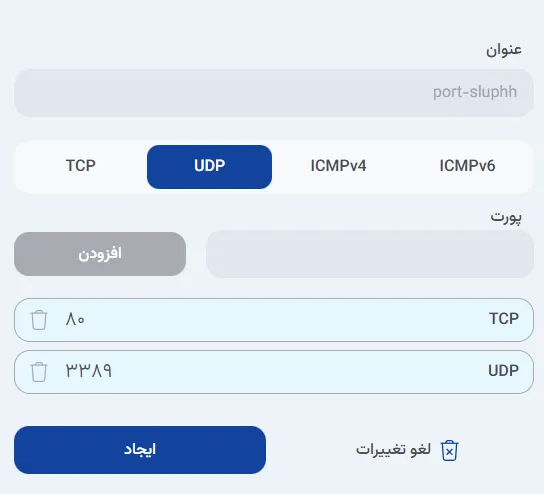
برای این دو پروتکل لازم است شماره پورت مورد نیاز سرویس را وارد کنید؛ زیرا سرویسها در این پروتکلها روی پورت مشخصی اجرا میشوند.
ICMPv4 و ICMPv6 :
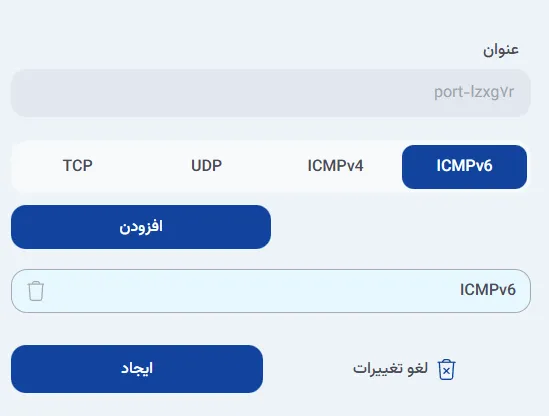
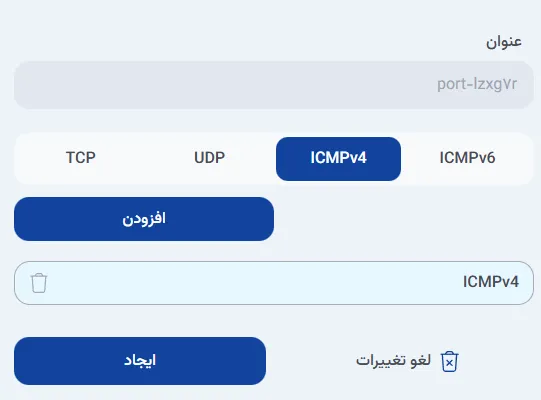
این پروتکلها پورت محور نیستند؛ بنابراین هنگام انتخاب ICMP، فیلد شماره پورت غیرفعال خواهد بود و نیازی به وارد کردن پورت نیست.
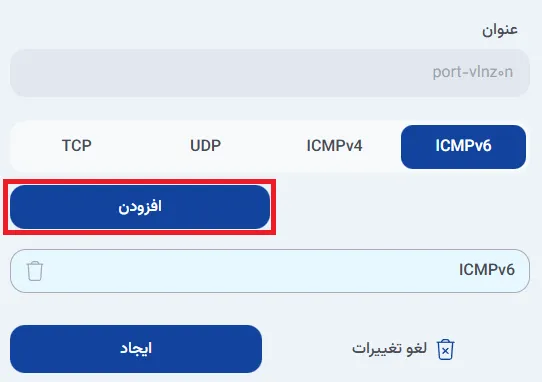
پس از تکمیل اطلاعات، گزینه «افزودن» را انتخاب کنید تا Rule در لیست موقت ثبت شود.
گام ۳: اعمال نهایی Rule ها
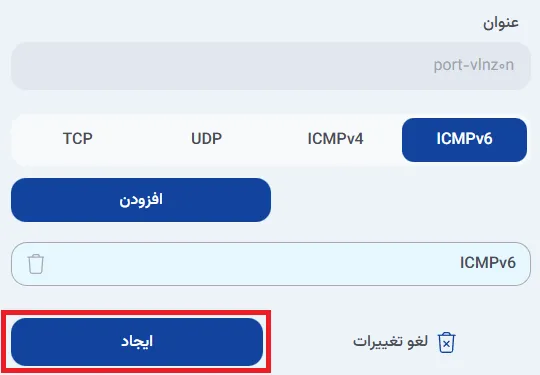
پس از اضافهکردن تمامی Rule های موردنیاز، گزینه «ایجاد» را فشار دهید تا Ruleها به صورت نهایی روی سرور اعمال شوند.
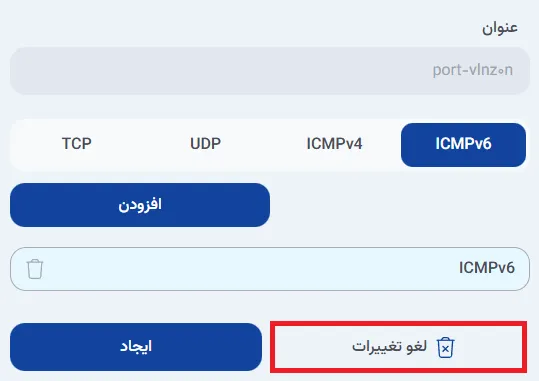
اگر قبل از ثبت نهایی قصد انصراف داشتید، از گزینه «لغو تغییرات» استفاده کنید.
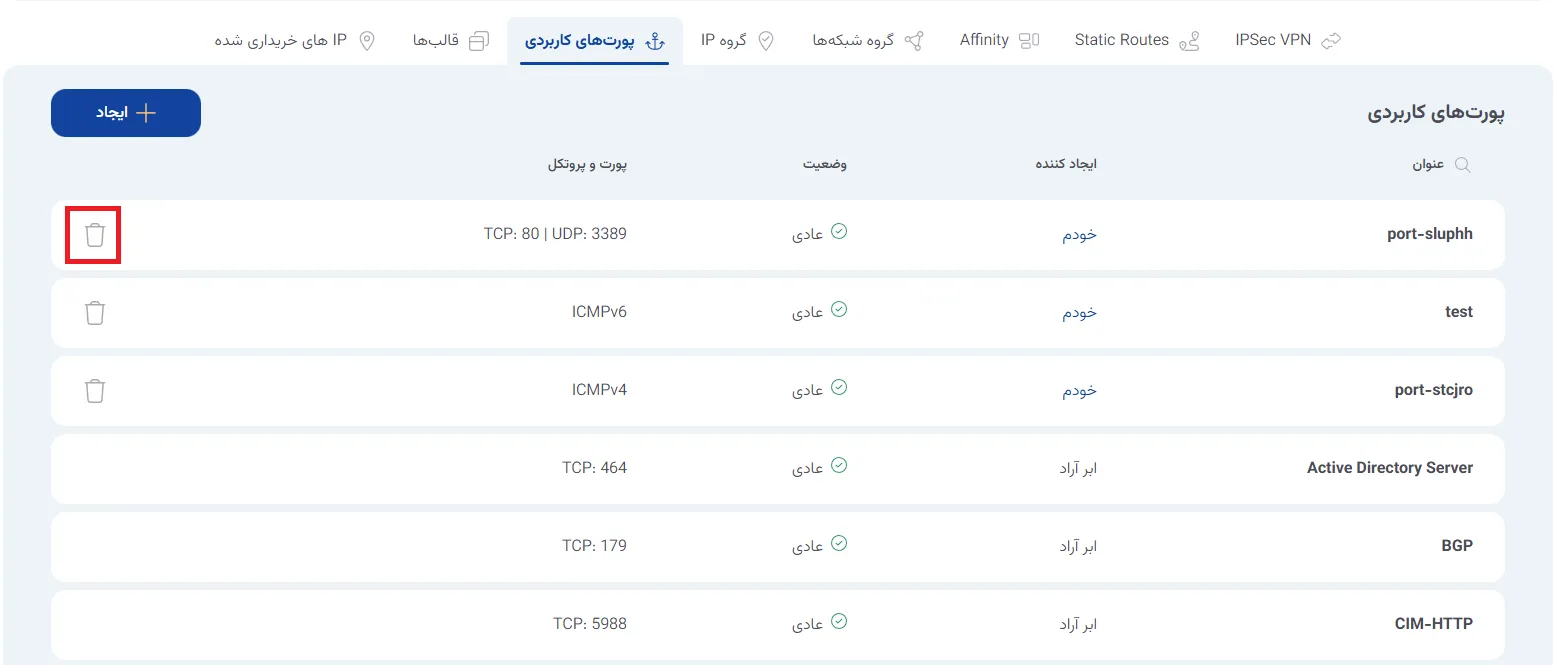
برای حذف Rule (یا بستن یک پورت)، وارد لیست Rule های موجود شوید و Rule موردنظر را حذف کنید.
نکات مهم امنیتی
اصل حداقل دسترسی (Least Privilege)
فقط پورتهای موردنیاز سرویس خود را باز بگذارید تا سطح حمله کاهش پیدا کند.
ایمنسازی سرویسهای مدیریتی
پورتهایی مانند SSH و RDP را با محدودیت IP کنترل کنید.
بهترین راهحل، استفاده از فایروال داخلی سیستمعامل است.
مدیریت ICMP
Ruleهای ICMP را فقط در زمان عیبیابی فعال کنید و سپس غیرفعال نمایید.