گروه های شبکه
گروه بندی شبکهها: مدیریت پیشرفته فایروال
یکی از پیشرفته ترین قابلیتها برای مدیریت زیرساخت شما، گروه بندی شبکه ها است.
کاربرد اصلی در فایروال
مهم ترین و اصلی ترین دلیل برای گروه بندی شبکه ها، ساده سازی مدیریت قوانین فایروال است. به جای اینکه مجبور باشید برای هر سرور به صورت جداگانه یک قانون ایجاد کنید، می توانید یک قانون واحد برای کل شبکه بنویسید و آن را به گروه شبکه خود متصل کنید. این کار به خصوص در شبکه های بزرگ با تعداد زیادی سرور، اهمیت بسیار زیادی پیدا می کند.
راهنمای گام به گام: استفاده از گروه شبکه در فایروال
برای درک بهتر، فرآیند را مرحله به مرحله دنبال می کنیم.
مرحله ۱: ایجاد گروه شبکه جدید
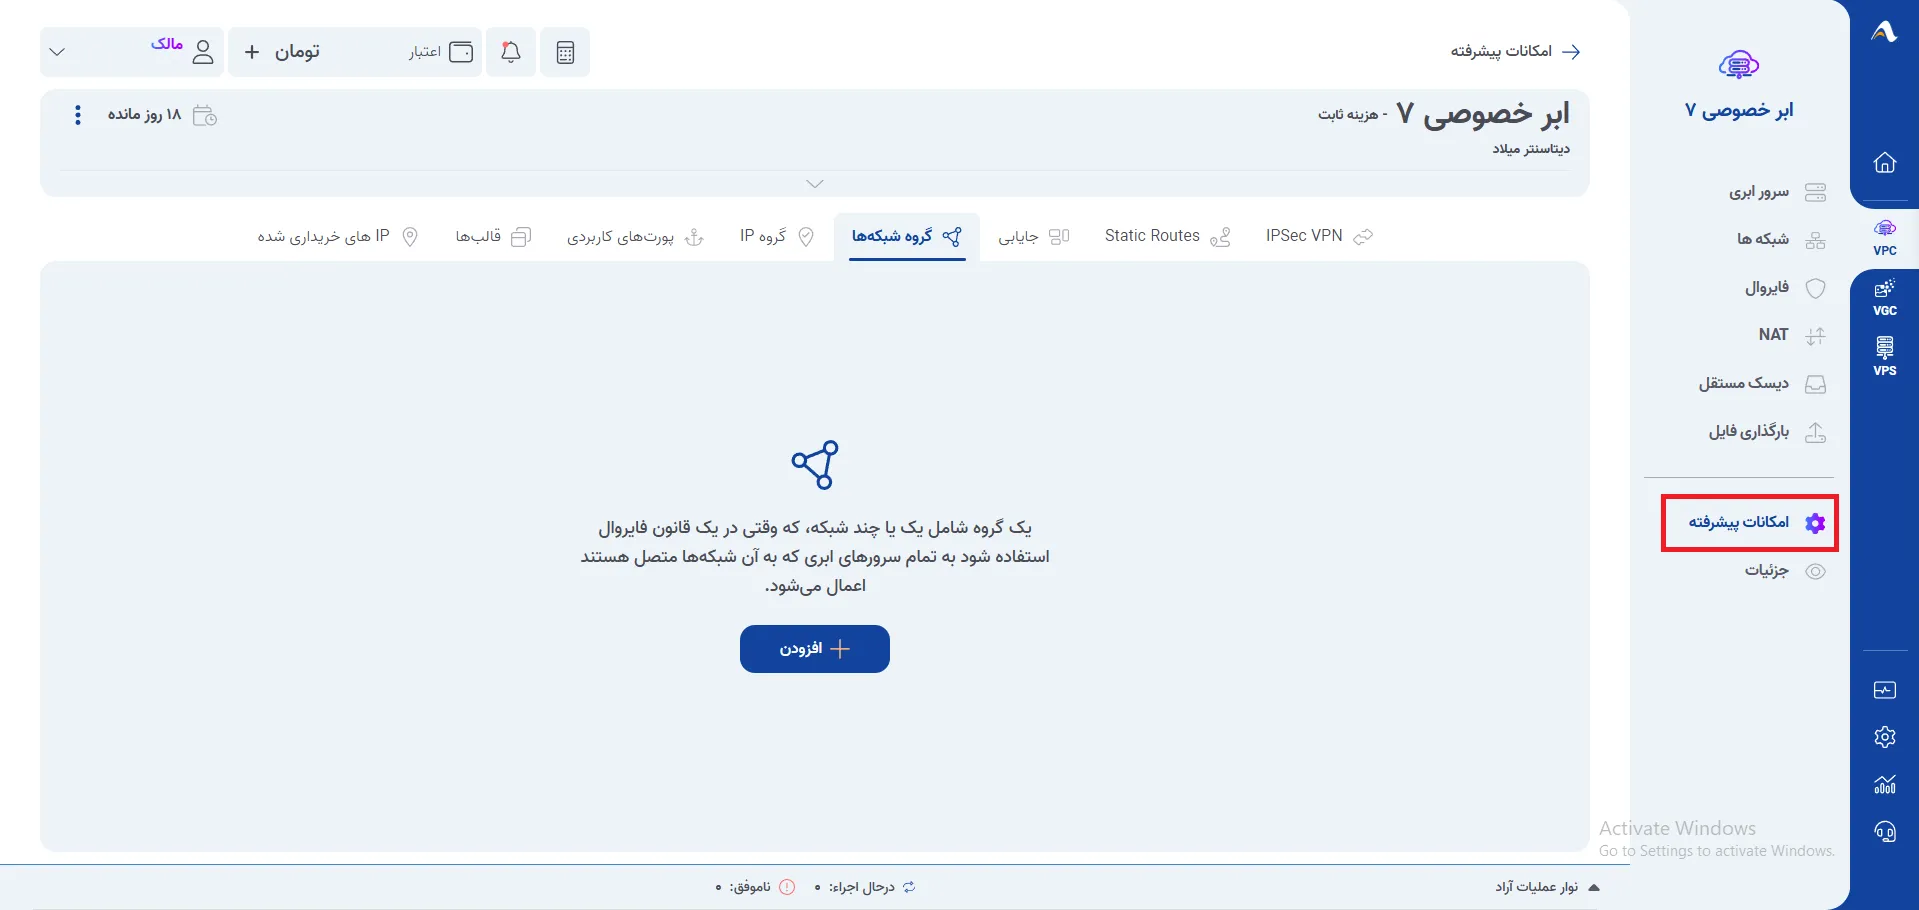
از پنل مدیریت، وارد بخش «امکانات پیشرفته» شوید.
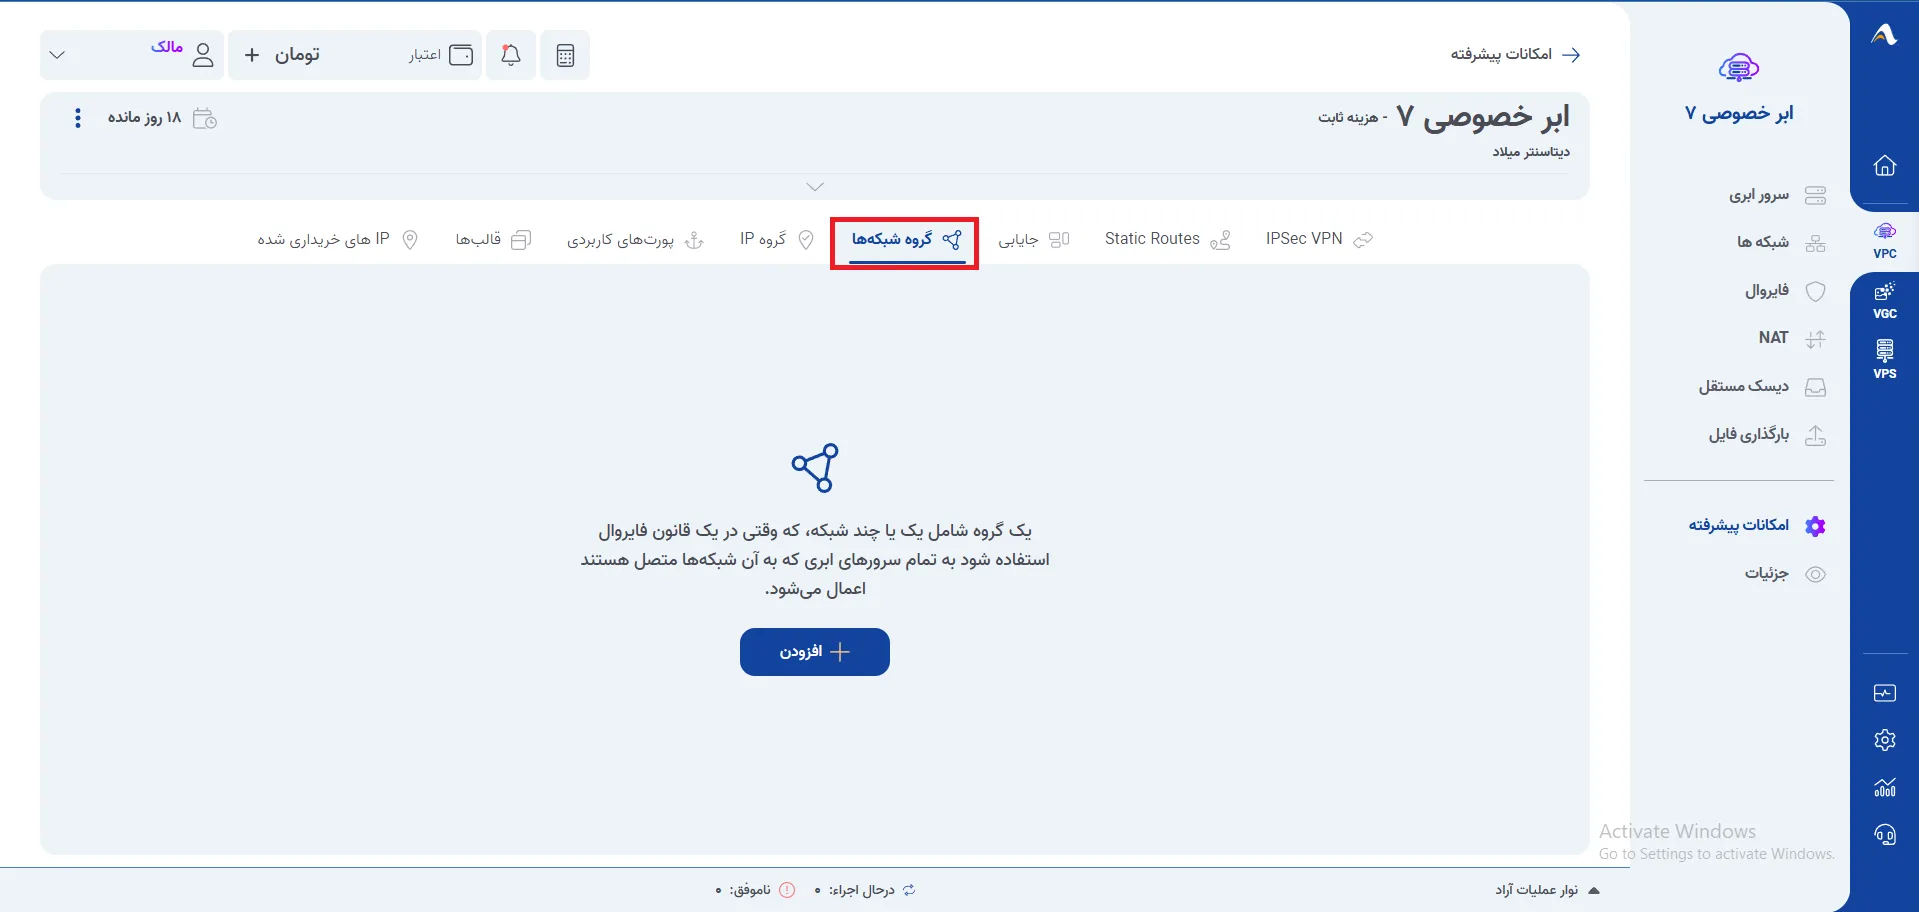
روی تب «گروه شبکه ها» کلیک کنید.
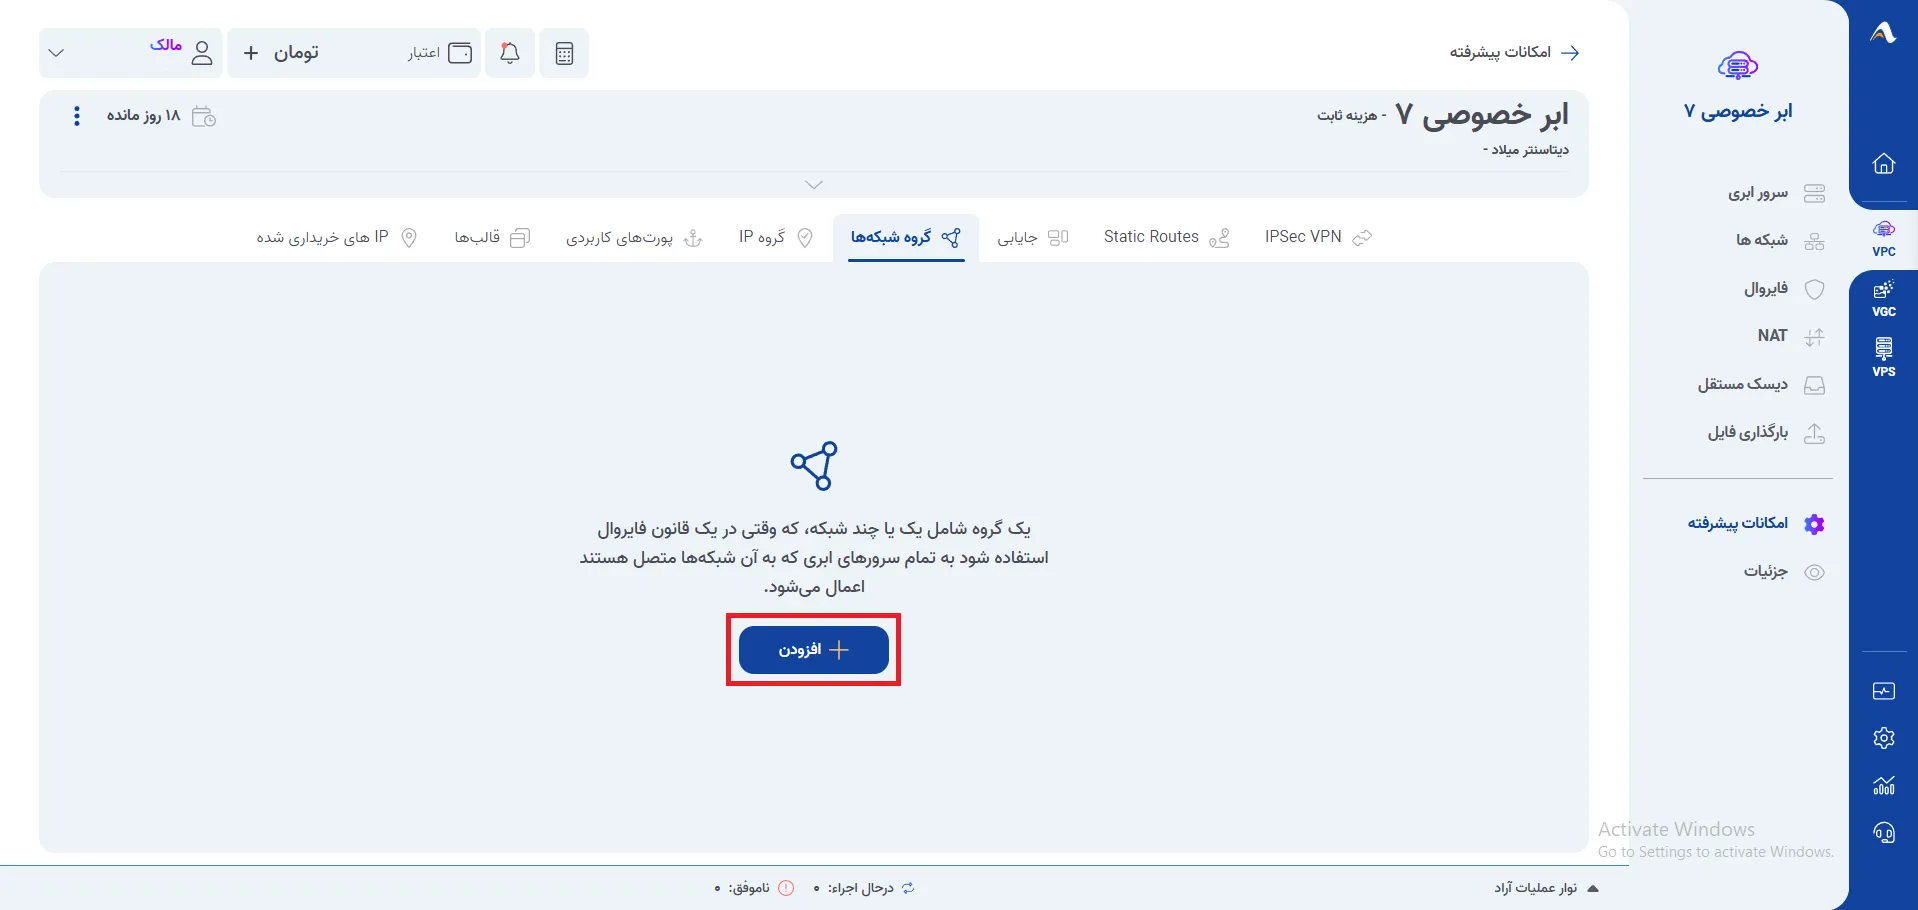
در این صفحه، روی دکمه «افزودن» کلیک کنید تا فرآیند ایجاد گروه جدید آغاز شود.
در پنجره باز شده، یک عنوان (اختیاری) برای گروه خود وارد کنید. عنوان مناسب به شما کمک می کند تا گروه ها را راحت تر شناسایی کنید.
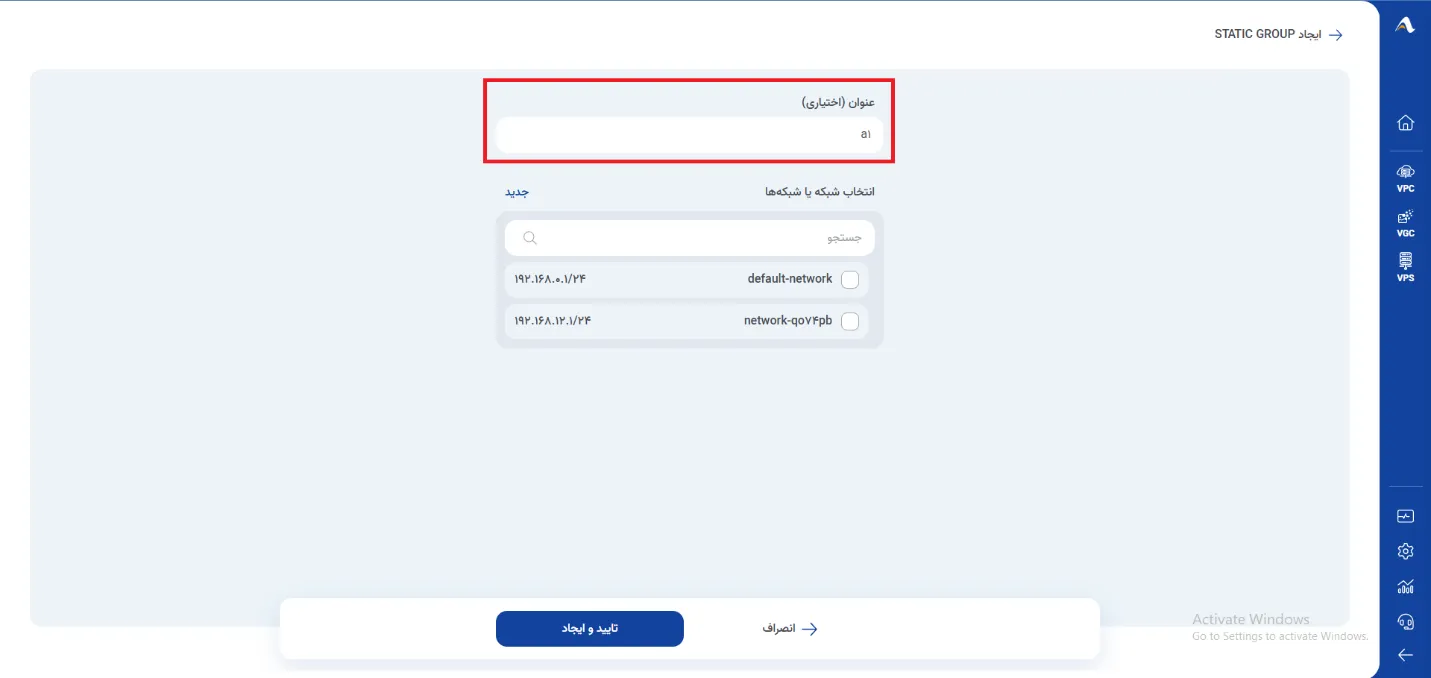
شبکه هایی را که می خواهید در این گروه قرار گیرند، از لیست موجود انتخاب کنید.
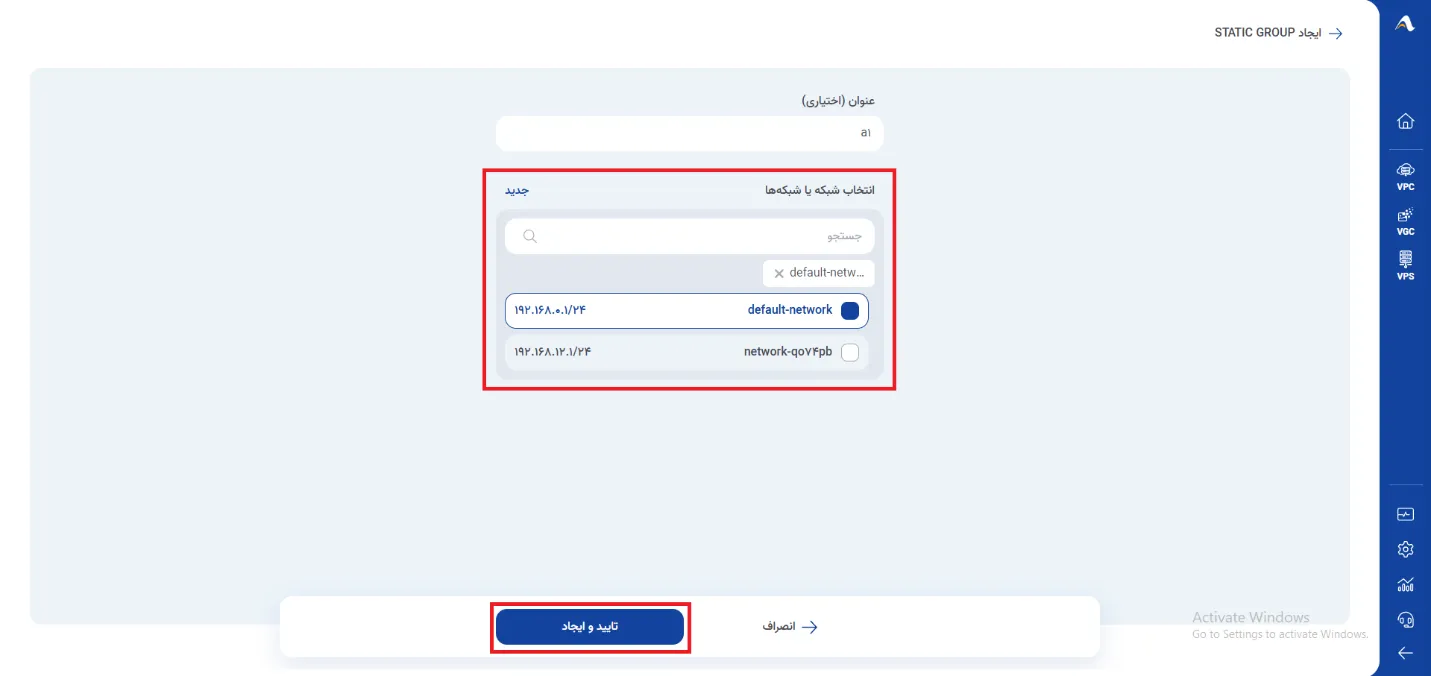
پس از انتخاب شبکه ها، روی دکمه «تأیید و ایجاد» کلیک کنید.
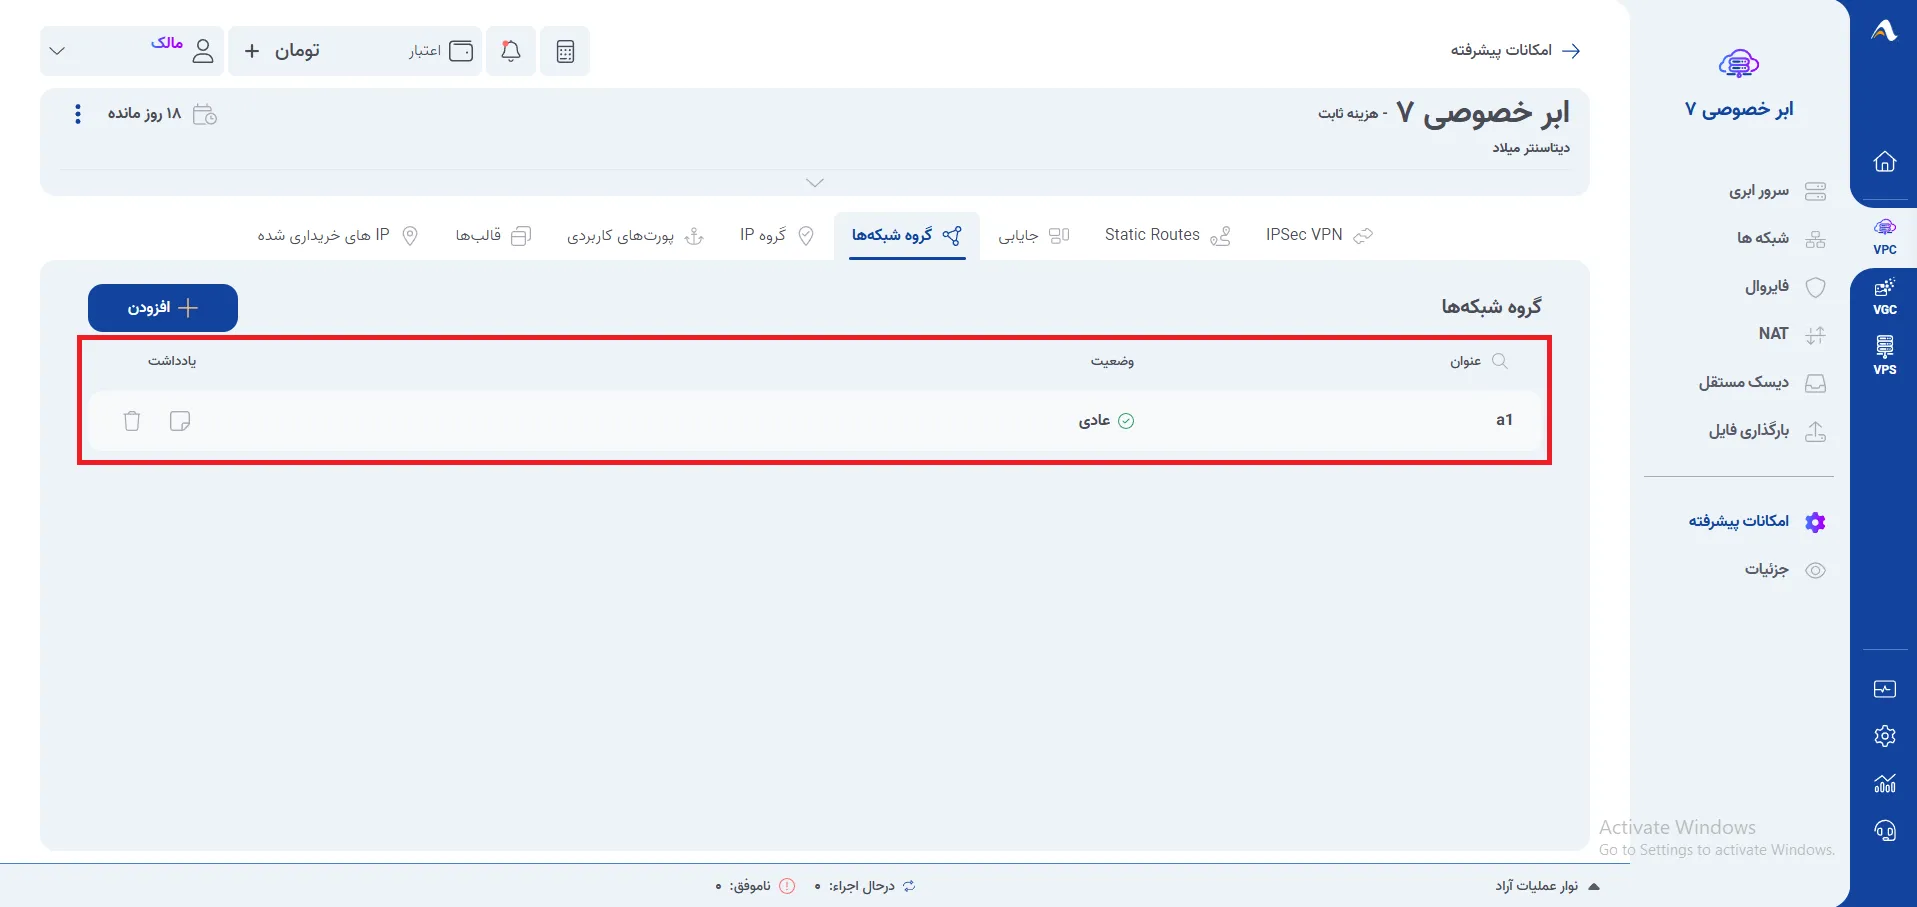
اکنون گروه شبکه شما با موفقیت ایجاد شده و در لیست «گروه شبکه ها» قابل مشاهده است.
مرحله ۲: استفاده از گروه در قوانین فایروال
پس از ایجاد گروه شبکه، می توانید از آن در قوانین فایروال استفاده کنید تا قوانین را به صورت گروهی اعمال نمایید:
از منوی اصلی، وارد بخش «فایروال» شوید.
یک قانون جدید ایجاد کنید یا یک قانون موجود را برای ویرایش انتخاب کنید.
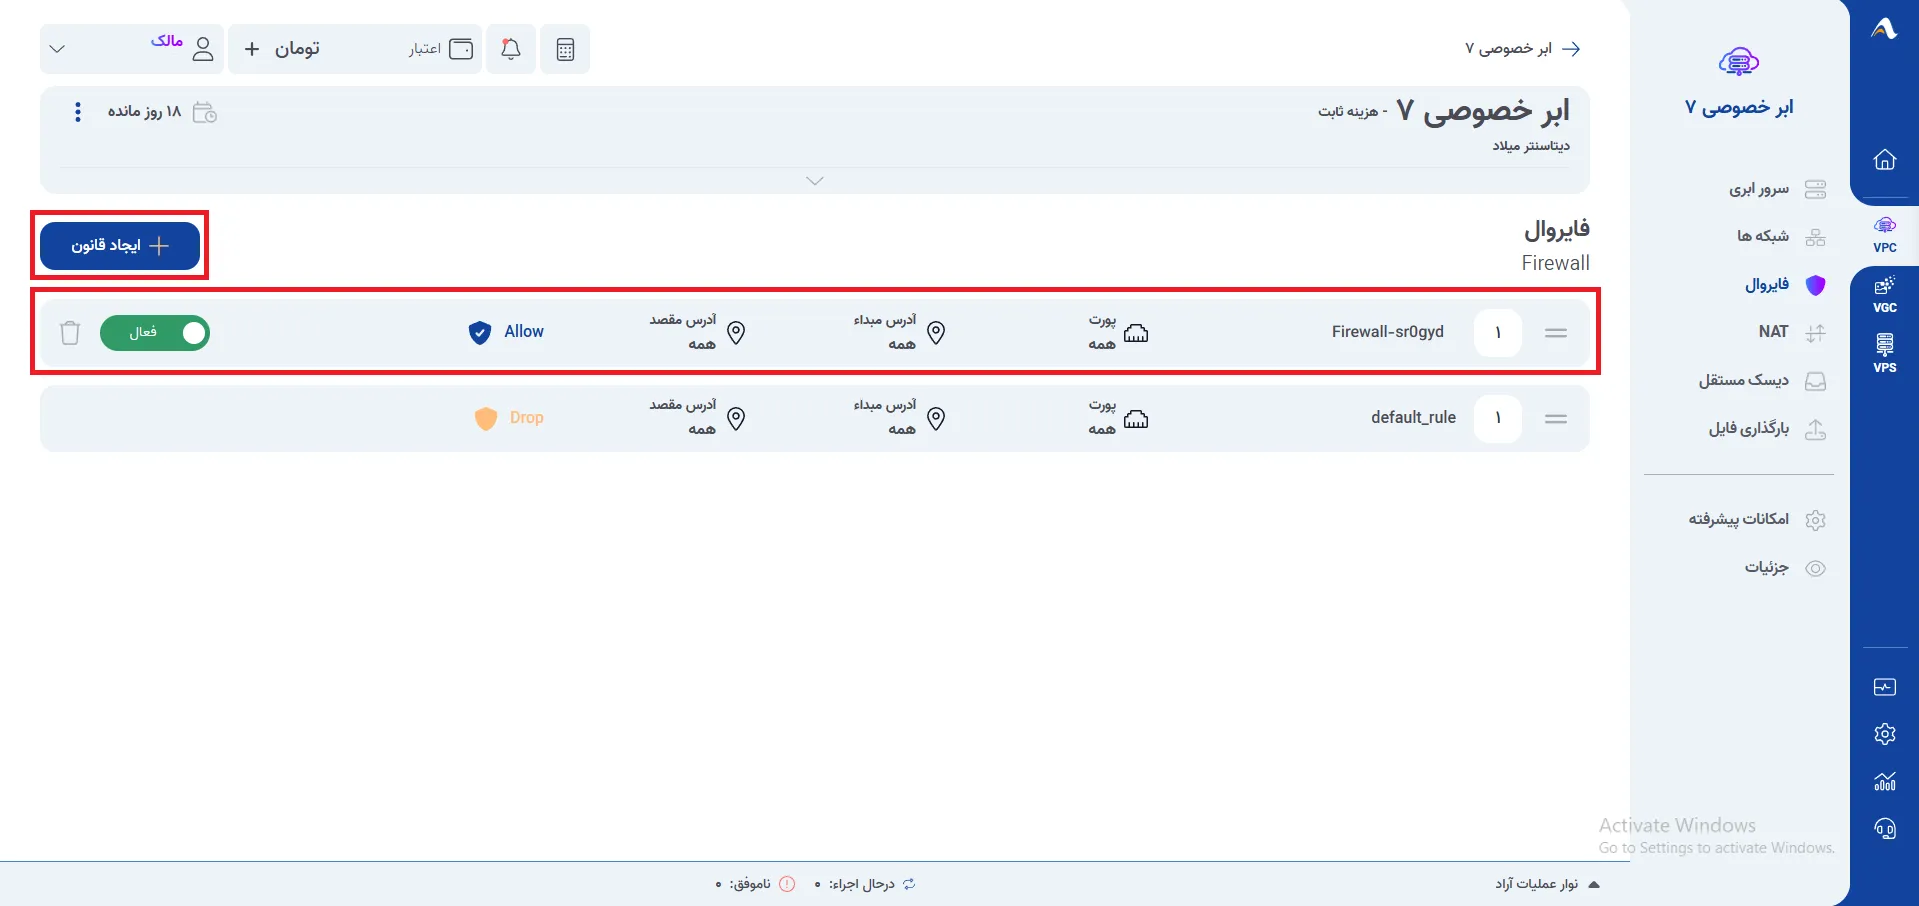
در پنجره «ویرایش فایروال»، وارد تب «آدرس مبدا» یا «آدرس مقصد» شوید.
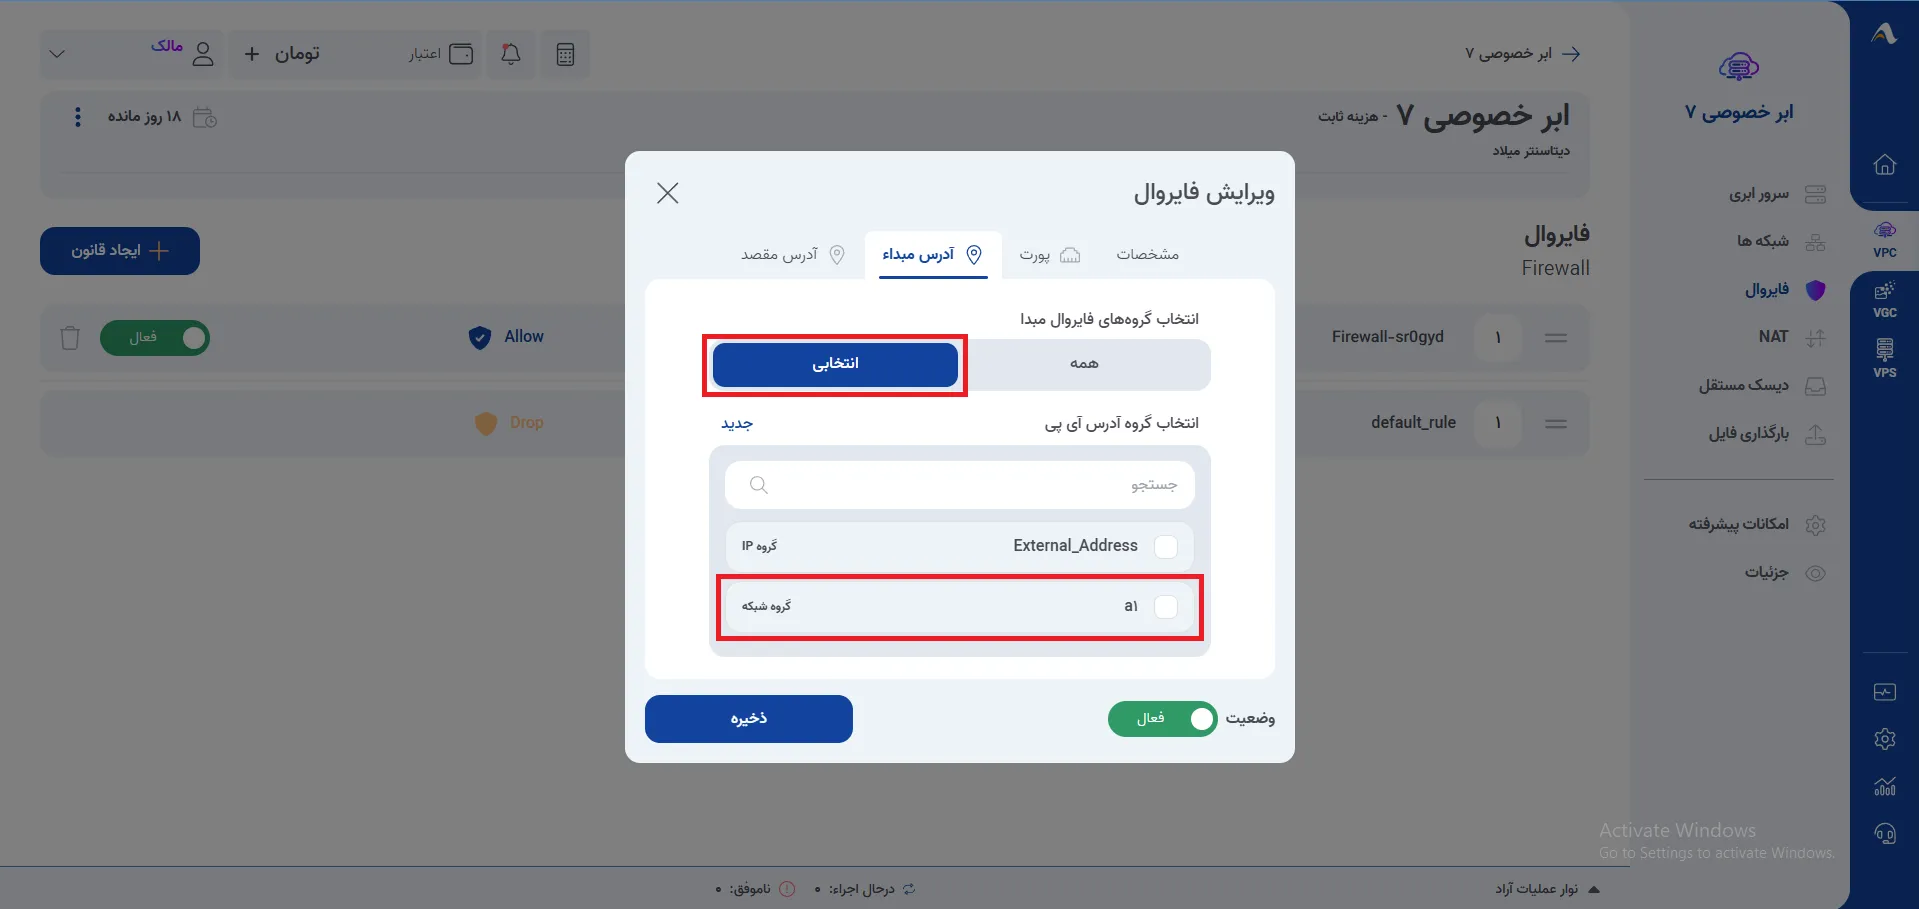
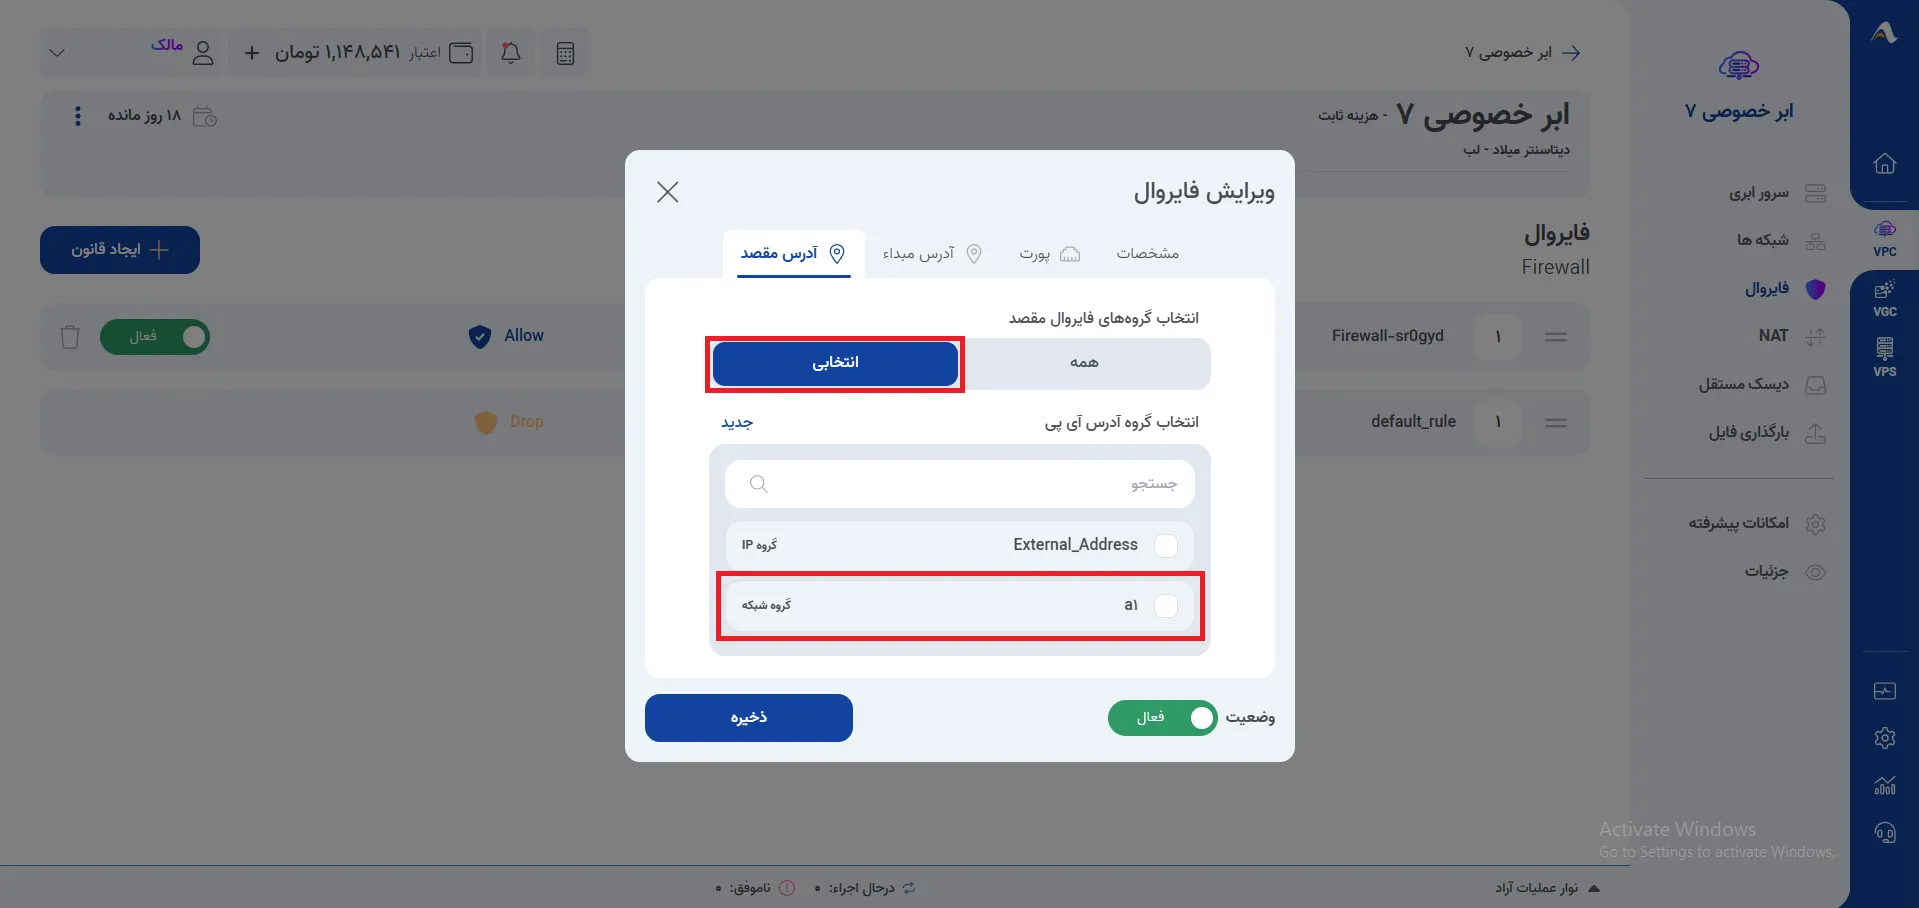
در این قسمت، می توانید گروه شبکه ای که قبلاً ایجاد کرده اید را از لیست انتخاب کنید.
با انتخاب گروه، قانون فایروال به جای یک شبکه خاص، برای تمام شبکه های عضو آن گروه اعمال خواهد شد.
پس از اعمال تغییرات، روی دکمه «ذخیره» کلیک کنید تا قانون فایروال به روزرسانی شود.
مزایای کلیدی استفاده از گروه شبکه
کاهش حجم قوانین : با استفاده از گروه شبکه، تعداد قوانین فایروال شما به شدت کاهش می یابد. به جای ایجاد دهها یا صدها قانون، می توانید با چند قانون ساده کل زیرساخت خود را مدیریت کنید.
مدیریت آسان و متمرکز: تمامی تغییرات مورد نیاز را می توانید با ویرایش فقط یک قانون اعمال کنید. این کار مدیریت فایروال را به یک فرآیند ساده و متمرکز تبدیل می کند.
اعمال خودکار بر ماشینهای جدید : بزرگترین مزیت این قابلیت، اعمال خودکار قوانین بر سرورهای جدید است. هر سرور جدیدی که در آینده به یک شبکه از پیش تعریف شده اضافه شود، به صورت خودکار قوانین فایروال آن گروه را دریافت می کند و شما نیازی به هیچ تنظیمات اضافی ندارید. این ویژگی برای هر دو حالت آدرس مبدا (Source) و آدرس مقصد (Destination) قابل استفاده است.
این فرآیند به شما کمک می کند تا با یک دید سازمان یافته، امنیت و مدیریت شبکه های خود را به سطحی بالاتر ارتقاء دهید.